只讀API適用場景完整解讀:唯讀介面在企業系統中的定位與取捨
企業系統的發展過程中,介面數量從來不是核心瓶頸。一家公司同時運行數以百計的內部與外部介面已經是業界常態,真正的關鍵在於這些介面的權限邊界是否足夠清晰。寫入介面一旦開放給第三方或跨團隊使用,其出錯的影響半徑巨大;相對而言,只讀介面(Read-only API)在安全控制上具備更高的可預測性。這種風險上的不對稱,使得「將讀取路徑獨立拆分」成為許多架構評審中的預設選項。
只讀 API 在技術實作上並無深奧之處,開發人員只需檢視 HTTP 方法即可明白其邏輯。真正需要深入評估的是:哪些業務流程適合採用只讀介面、哪些場景硬套只讀介面反而會拖慢交付效率,以及在授權、快取、分頁等細節上需要付出哪些代價。
只讀 API 在架構中的實際位置
只讀介面是指僅對外暴露查詢能力的端點集合。用戶端能夠存取資源、清單與統計數據,但無法透過這些端點進行新增、修改或刪除等狀態變更。在實務中,常見的作法是限制可用的 HTTP 方法(如僅放行 GET 與 HEAD),或在 API 閘道(Gateway)層級建立白名單,直接攔截帶有副作用的請求。部分團隊採用更徹底的隔離策略:將只讀介面的底層資料庫連結指向唯讀副本(Read Replica)、分析型資料庫或物化檢視(Materialized View),在實體層面與主交易庫進行徹底分流。
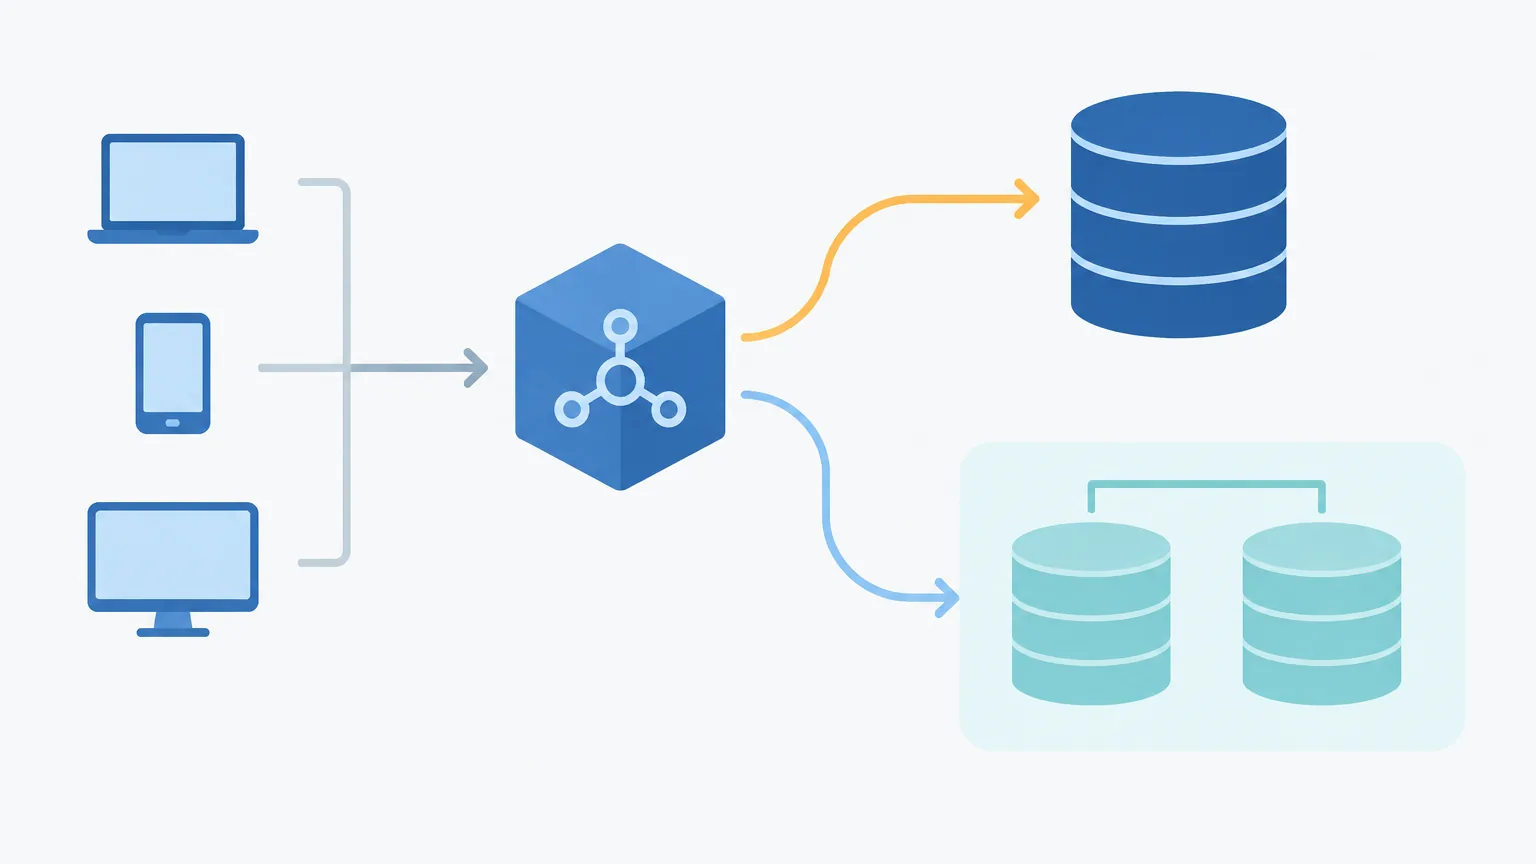
這種設計帶來了極具價值的防禦優勢:即使合作夥伴的整合程式存在缺陷並發出高頻率或異常的查詢,最壞的結果也僅限於拖慢讀取效能,而不會造成交易資料的污染或壞鎖。對於需要將數據開放給外部生態系或內部多團隊的架構而言,此防線的防護價值遠高於其建置成本。
從治理角度觀察,只讀介面扮演了獨立授權的角色。它使「數據可視性」成為可以單獨談判與審查的議題。寫入權限通常牽涉到業務流程的權責歸屬,討論過程往往較為冗長;而讀取權限則可依據數據集、欄位乃至時間區間進行精細化開放。許多企業間的數據合作項目能夠順利推行,正是因為選擇從只讀介面切入,從而避開了寫入權限所帶來的複雜責任界定。
企業投資只讀介面的核心動機
評估架構決策文件可以發現,推動只讀 API 的核心動機主要集中於以下維度:
- 風險隔離:寫入路徑上的邏輯錯誤修復成本高昂,例如被錯誤覆蓋的訂單狀態或庫存數據,通常需要耗費大量的比對與人工修復工作;而讀取路徑的異常往往只需修復查詢邏輯或重新發送請求。
- 授權模型簡化:企業內部的角色權限矩陣(RBAC)多圍繞業務操作設計,直接暴露給外部系統時複雜度過高。只讀介面可將授權模型收斂為「該憑證具備哪些資源的讀取權限」,大幅降低安全稽核的難度。
- 快取與水平擴展:查詢結果可彈性應用 CDN、Redis 或應用層快取,顯著提升回應速度;而寫入請求受限於一致性約束,無法採用相同的快取擴展策略。
- 稽核軌跡明確:只讀請求的日誌結構相對標準,在合規審查與爭議排查時能夠提供明確的調閱紀錄。
只讀介面的核心價值不在於技術實作的複雜度,而在於它成功將風險防禦、權限控制與快取優化這三項關鍵需求進行了解耦。
只讀 API 適用場景逐項拆解
1. 商業智慧(BI)與營運報表
這是最具代表性的應用場景。BI 工具(如 Power BI、Looker、Metabase 等)需定期從來源系統抽取數據。若直接對生產環境的主資料庫執行複雜查詢,未經優化的 SQL 可能會佔用大量資源並影響線上交易。將報表查詢引導至只讀 API,並配合唯讀副本或資料倉儲(Data Warehouse),是確保交易系統穩定性的標準做法。實務上需設定嚴格的查詢區間限制,避免無邊界的全表拉取。
2. B2B 合作夥伴數據交換
物流服務商查詢訂單狀態、供應商確認庫存水位、金融機構進行交易對帳等整合,絕大多數僅需數據讀取權限。透過只讀介面提供服務,即使合作方的金鑰洩漏,攻擊者也僅能獲取查詢權限,無法執行下單、改價或退款等敏感操作。許多企業已逐步將過往共用資料庫帳號的作法,轉型為「只讀 API 搭配用戶端憑證」的存取模式。
3. 開放數據與公眾服務
政府機關、交通機構與公用事業發布的開放數據(Open Data)本質上即為只讀 API。這類介面的挑戰在於流量的不確定性。完善的 Rate Limiting(速率限制)、HTTP Cache-Control 標頭,以及針對大流量需求提供批量打包檔案下載,是維持服務可用性的重要機制。回應格式通常建議同步支援 JSON 與 CSV 格式。
4. 前端與行動應用程式數據讀取
在行動 App 或單頁應用程式(SPA)中,大部分請求均屬於數據展示需求。將讀取請求收斂至專門的只讀端點,有助於前端團隊在不接觸寫入邏輯的情況下推進開發。需特別注意的是:資料遮罩(Data Masking)必須在伺服器端完成,切勿依賴前端隱藏敏感欄位,避免將未授權的個人數據傳輸至用戶端。
5. 微服務架構中的 CQRS 讀模型
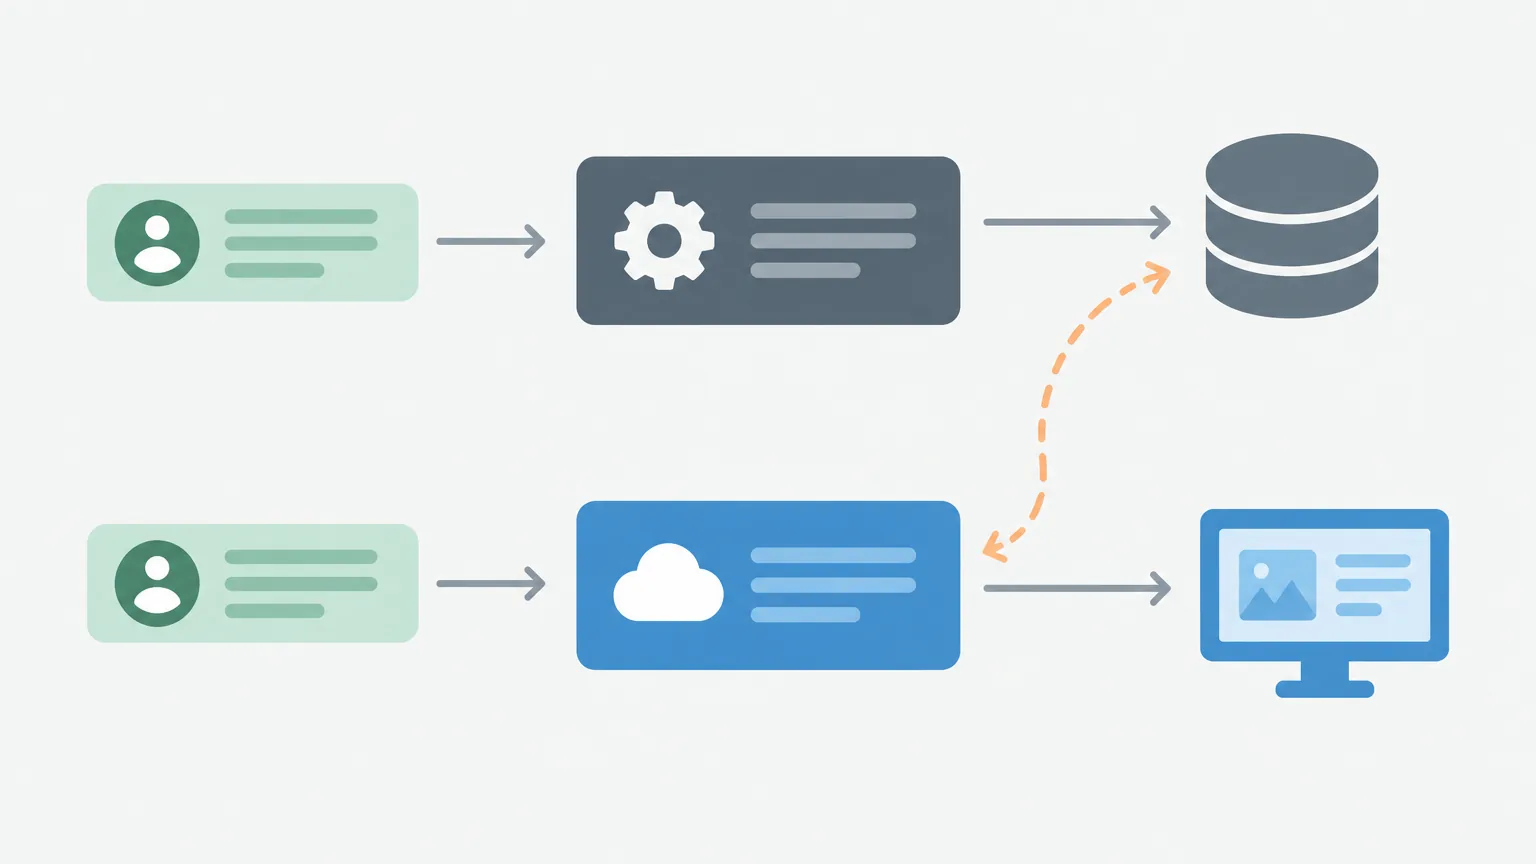
命令查詢職責分離(CQRS)模式將系統的寫入(Command)與讀取(Query)路徑劃分開來。讀取端通常由只讀介面配合專門優化的讀視圖(Read View)構成。此架構在讀寫比極端的業務場景(如電商商品頁、熱門新聞)中效果顯著。其必須接受的代價是最終一致性(Eventual Consistency):寫入完成後,讀模型需要短暫的時間進行同步。參考 Microsoft Learn Azure 架構中心 CQRS 模式指南,設計者需在業務層面明確告知用戶寫入與讀取之間可能存在微小的同步延遲。
6. AI 代理(AI Agent)與工具呼叫
隨著大型語言模型的普及,許多企業將只讀 API 作為 AI Agent 呼叫的工具端點。允許 AI 查詢訂單進度、產品規格或內部知識庫,其安全風險相對可控;若直接授權 AI 執行寫入操作,則面臨幻覺(Hallucination)或權限越界的潛在威脅。目前安全的設計模式是僅提供只讀工具清單,所有狀態變更操作皆需經過人工確認或走獨立的審批流程。
7. 監控、健康檢查與 SRE 自動化
系統健康檢查(Health Check)、效能指標(Metrics)收集與日誌檢索端點均屬於只讀性質。這類 API 的特點是呼叫頻率高且回應時間要求嚴苛。在架構設計上,應避免將監控端點與核心業務查詢共用相同的速率限制池,確保在系統高負載或告警發生時,監控路徑依然暢通。
8. 資料倉儲與 ETL / ELT 數據抽取
數據工程團隊在進行 ETL 處理時,需從業務系統抽取數據。透過只讀 API 作為抽取介面,來源系統可精確控制單次抽取的批次大小與頻率,避免全表掃描造成資料庫效能下降。實務上應支援基於時間戳記(Timestamp)或游標(Cursor)的增量抽取(Incremental Extraction)參數。
9. 客服與內部營運後台
第一線客服人員需要調閱客戶的歷史訂單與服務紀錄,但大部分情境下不需要直接修改數據權限。透過只讀 API 提供後台數據,可有效防範客服帳號遭冒用後所引發的數據篡改風險。若需執行變更,則另行簽發具備完整稽核軌跡的寫入權限。
10. 稽核、法遵與爭議處理
監管機構查核或內部安全稽核需要調閱歷史數據。這類介面的核心在於可追溯性與不可篡改性:每次查詢均需記錄呼叫者憑證、存取目標與時間戳記。稽核 API 通常會限制單次查詢的最大範圍,並停用大批量匯出功能。
11. 搜尋、推薦與個人化引擎
搜尋引擎與推薦系統需高頻擷取商品或內容數據並進行排序計算。此類只讀介面對延遲敏感度極高,通常需要搭配專門的索引結構(如 OpenSearch 或 In-Memory Cache),應避免將搜尋查詢與一般 CRUD 查詢混合在相同的資料庫節點上。
12. 開發者自助服務與沙盒(Sandbox)環境
對外開放 API 的平台,通常會提供沙盒環境供第三方開發者測試。在沙盒中開放搭配假數據(Mock Data)的只讀端點,能讓開發者在取得生產環境存取權前熟悉 Data Schema,顯著降低技術支援與溝通成本。
不適用只讀介面的強耦合場景
儘管只讀介面優點顯著,但在以下情境中強制進行讀寫分離,反而會增加系統複雜度並降低使用者體驗:
- 高度互動的即時狀態同步:例如購物車結帳流程、多頁表單即時驗證、線上協作編輯。這些流程中讀取與寫入存在強烈的依賴關係,強行分離會導致前端需要頻繁輪詢或處理複雜的客戶端狀態同步。
- 嚴格的事務一致性(Transactional Consistency)場景:如金融轉帳、票務預訂、庫存扣減。此類操作要求查詢結果必須即時反映主庫狀態,甚至需在同一事務內施加排他鎖(Exclusive Lock)。若存取唯讀副本,極易引發「查詢顯示有貨但下單失敗」的併發衝突。
- 核心資產防護需求:若企業的核心商業模式高度依賴數據專屬性,即使是統計層面的只讀 API,也需防範競品透過高頻查詢推算出底層商業數據。
架構設計取捨:認證、授權與速率限制
設計只讀 API 時,需針對身份驗證、權限控制與流量防護做出權衡。下表梳理了常見的技術選項與取捨考量(在行動裝置上可橫向滑動檢視):
| 決策維度 | 常見作法 | 取捨與適用場景 |
|---|---|---|
| 認證機制 | API Key / OAuth 2.0 Client Credentials / mTLS | API Key 建置快速但撤銷控制較弱;OAuth 適合多方權限委派;mTLS 適用於金融與政府間高安全需求。 |
| 授權粒度 | Scope 控制 / 資源層級 / 資料列層級(RLS) | 控制粒度越細,伺服器解析開銷與實作成本越高,但資料外洩時的風險半徑越小。 |
| 速率限制 | 依 Token 限制 / 依 IP 限制 / 依端點獨立配額 | 全域共享配額易受單一異常客戶端拖累;分池限制需增加 API Gateway 的狀態維護成本。 |
| 分頁策略 | Offset / Limit 分頁 vs 游標分頁(Cursor-based) | Offset 在大數據量時效能劣勢明顯;Cursor 效能穩定且防止跳頁漏讀,但無法隨機跳頁。 |
| 快取層級 | HTTP 標頭快取 / Redis 應用層快取 / CDN 邊緣快取 | TTL 設定越長越能降低後端負載,但數據即時性相應下降。 |
實務中應特別注意授權粒度的設計。初期若僅採用粗粒度的端點級別控制,當對接團隊增多時,常因數據可視範圍差異而被迫複製大量同質端點。建議在設計初期即將數據範圍(Scope 或 Tenant ID)納入統一的授權框架中。
分頁、過濾與資料遮罩實務
只讀介面的效能瓶頸往往源於未加限制的查詢。開放清單端點時,必須強制設定預設分頁大小(Default Page Size)與最大分頁上限(Max Page Size),並對時間區間查詢設定最大天數限制。
過濾參數(Filtering)應僅開放建立有資料庫索引(Index)的欄位。開放任意欄位的模糊搜尋(LIKE 查詢)等於將查詢執行計畫的決定權交給外部呼叫者,極易引發 CPU 飆升。若業務需支援全文字串檢索,應將流量導向專門的全文檢修引擎。
在序列化輸出階段,應嚴格執行允許清單(Allowlist)機制。僅明確定義需輸出的欄位,防範資料庫結構新增欄位時,敏感數據無意間透過 API 對外外洩。
快取、延遲與數據新鮮度的平衡
快取機制可大幅提升只讀介面的吞吐量,但若數據更新不及時,可能引發業務爭議。應在回應標頭中明確攜帶 Cache-Control、ETag 與 Age 資訊,使用戶端能精確判斷數據時效。
針對採用唯讀副本導致的同步延遲問題,常見的緩解作法包括:針對剛執行寫入操作的用戶端,提供短暫讀取主庫的機制(Read-your-writes Consistency);或在 API 回應中包含數據更新的時間戳記(Last-Modified),由業務端進行容忍度判斷。
合規與資料保障觀點(以香港法規為例)
當只讀介面處理包含個人資料的數據時,必須符合相關法令規範。截至2026年5月9日,在香港營運之企業需遵循香港法例第486章《個人資料(私隱)條例》(PDPO)。詳細條文可參考 電子版香港法例第486章《個人資料(私隱)條例》。
依據個人資料私隱專員公署(PCPD)公布的 保障資料原則說明,資料收集與處理必須遵守「資料最小化原則」(Data Minimization),即收集與回傳的個人資料必須與特定目的直接有關,且不超乎適度。只讀介面在設計時應避免直接將資料庫整張資料表完整輸出,應針對個別介面目的進行欄位裁減。
在跨境數據傳輸方面,可參考 PCPD 發布的 跨境資料轉移指引。截至2026年5月9日,《私隱條例》第33條尚未正式生效實施,但企業在將包含個人資料的只讀 API 開放給境外實體時,仍應遵循保障資料原則,透過合約條款與存取評估確保數據獲得同等程度的保護。
成本結構評估
雖然只讀介面能透過快取降低資料庫算力成本,但維運營運成本不可忽視:
- 維運開銷:多一套 API 即意味著需維護對應的監控、日誌、文件與版本控管機制。
- 基礎設施成本:OAuth 授權伺服器、 API 閘道以及金鑰輪替自動化機制的維護需要持續的工程投入。
整體而言,只讀 API 的主要效益在於將系統風險大幅降低,而非單純的營運費用省減。
系統落地前檢查清單
- 確認呼叫方業務流程是否完全不涉及狀態變更。
- 建立明確的認證與授權機制(憑證簽發、撤銷與資源作用域)。
- 設定分頁上限、查詢時間區間限制與速率限制(Rate Limit)。
- 確定資料來源架構(主庫、唯讀副本、快取),並評估可接受的同步延遲。
- 採用 Allowlist 機制定義輸出欄位,落實資料最小化原則。
- 配置關鍵監控指標(P99 延遲、HTTP 4xx/5xx 錯誤率、高頻呼叫來源)。
- 制定 API 版本演進與舊版停用(Deprecation)策略。
- 建立日誌稽核機制,排除敏感數據登錄。
- 制定安全事件處置流程(如異常流量下的快速降級與憑證封鎖機制)。
- 提供完整的 API 文件與測試沙盒環境。
常見設計誤區
- 誤區一:認為只讀介面無需安全審查——數據洩漏造成的損害不亞於數據篡改,只讀介面同樣需要嚴格的資安評估。
- 誤區二:API 設計完全綁定資料庫 Schema——直接暴露資料庫表結構會導致介面彈性不足,應依據業務領域模型(Domain Model)設計 API。
- 誤區三:忽略只讀介面的版本管理——分析與報表需求變更頻繁,缺乏版本控管易導致破壞性變更(Breaking Changes)影響第三方。
- 誤區四:建置「萬能查詢端點」——嘗試透過單一端點接受任意查詢條件,最終會導致 API 難以優化且授權邏輯失控。
常見問題(FAQ)
Q1:只讀 API 一定要連接唯讀副本(Read Replica)嗎?
不一定。對於小規模或低頻查詢系統,直接連接主庫並在應用層或閘道層限制 HTTP 方法(如僅開放 GET)即可。但對於高併發、大流量或包含複雜報表查詢的場景,連接唯讀副本或資料倉儲能有效避免主庫資源被佔滿。
Q2:如何解決唯讀副本同步延遲導致的「剛寫入卻查不到」問題?
可採用「寫後即讀(Read-your-writes)」策略:對剛執行變更的特定用戶端,在設定的緩衝時間內(如 3-5 秒)將查詢路由至主庫,其餘查詢則繼續導向唯讀副本;或者在回應中明確提供數據更新時間戳記,由前端提醒用戶數據同步中。
Q3:只讀 API 在資安防範上有何特殊要求?
雖然只讀 API 不會引發數據篡改,但容易成為數據拖庫(Data Scraping)的目標。必須著重防禦未授權存取、過度數據暴露(Excessive Data Exposure)以及缺乏速率限制引發的拒絕服務。伺服器端必須落實嚴格的欄位遮罩與過濾。
官方參考來源:
- Microsoft Learn Azure Architecture Center: CQRS pattern
- 電子版香港法例: 第486章《個人資料(私隱)條例》
- 香港個人資料私隱專員公署(PCPD): 六項保障資料原則
- 香港個人資料私隱專員公署(PCPD): 跨境資料轉移指引
免責聲明:本文所提供之架構與合規分析僅供技術交流參考,不構成法律意見。具體合規實務請諮詢專業法律顧問。
评论 (0)