「明明手機就在手邊,怎麼另一部裝置也同時跳出剛收到的簡訊驗證碼?」如果遇到這種狀況,隨之而來的往往是密碼重設提示、異地登入警告甚至是扣款通知。簡訊驗證碼(SMS OTP)經常是帳戶安全的最後一道閘門。密碼可能被撞庫破解,指紋人臉受限於本機,而這串由電信網路傳送的動態數字,一旦在毫無察覺的情況下被導向攻擊者的螢幕,前面的所有身分防禦機制都將同時瓦解,這正是潛在的簡訊驗證碼被轉發風險。
傳統簡訊(SMS)本身不具備端對端加密(E2EE),在電信網路中多以可讀明文形式傳遞,抵達手機後也是普通文字資料。(即便部分裝置與客戶端支援 RCS 通訊協定且具備端對端加密,但驗證碼短訊多由服務端以普通 SMS 發出,並不享有這類防護。)簡訊被未授權轉發,背後往往牽涉多條截然不同的路徑:手機系統自帶的跨裝置同步、被惡意取得權限的應用程式、電信營運商層級的補卡或轉接服務,以及針對人性的社交工程。各路徑的觸發機制不同,檢查與根治手段也大不相同。
驗證碼遭轉發後,攻擊者實際上能取得哪些權限
拿到仍在時效內的簡訊動態碼,攻擊者能進行的破壞遠超乎一般想像。最直接的第一步是繞過密碼直接登入。許多網路服務與社群平台的「忘記密碼」機制僅需驗證手機號碼與簡訊驗證碼。只要驗證碼落入他人手中,帳戶內儲存的個人資料、通訊錄以及雲端備份便隨即門戶大開,原本設定的高強度密碼瞬間失去意義。
第二步是變更安全綁定。成功登入後,對方能在短時間內修改主要聯絡信箱、更換綁定門號、加入受信任的新裝置,甚至開啟屬於攻擊者自己的雙重驗證金鑰。一旦完成這些步驟,即使受害者隨後奪回原密碼,重設流程也已被重新導向外部帳號,難以再次取回控制權。
第三步是橫向連鎖接管。主力電子信箱一旦失守,其他關聯平台的密碼重設通知便唾手可得;若通訊軟體遭接管,對方更能利用真實身分向親友或同事發送詐騙請求。自動化轉發腳本從攔截訊息到填入送出僅需數秒,幾分鐘的驗證有效窗口對自動化程式而言極為充裕,這也是防堵外洩必須爭分奪秒的關鍵。
手機系統內建設定:最容易被忽略的授權通道
iOS / iPadOS 的訊息轉發與信任裝置
在 iPhone 的「設定」>「訊息」>「訊息轉發」中,系統允許將收到的 SMS/MMS 轉發至登入同一 Apple 帳戶的 iPad 或 Mac 上。這項功能本是為了多裝置協作,但常見漏洞在於「舊裝置管理不善」。已出售、轉贈親友或留在維修點但未登出的舊裝置,若仍留在受信任清單且開關處於開啟狀態,所有動態碼都將同步呈現在那台裝置上。
若帳戶密碼不幸外洩且雙重驗證遭繞過,被植入陌生裝置並開啟轉發,後續所有銀行與服務驗證碼都會自動同步,受害手機端並不會出現額外轉發標記,隱蔽性極高。
Android 系統的簡訊讀取、通知存取與敏感通知保護
Android 平台的機制核心在於權限分配。具有「簡訊讀取權限」的應用程式可即時掃描新進簡訊內容並藉由網路連線向外傳遞。此外,被設為「預設簡訊應用程式」的軟體更是具備收發與修改訊息的最高權限。
另一個經常被輕忽的管道是「通知存取權限」(Notification Access)。在較舊版本的 Android 系統中,獲得此權限的應用程式可以直接讀取通知欄中的彈出內容,進而直接擷取顯示在預覽文字中的驗證碼。儘管較新版本(如 Android 15 及以上)逐步導入敏感通知保護機制,對包含一次性密碼(OTP)的通知增設遮蔽與限制,但在舊系統、未適配防護的場景或無障礙服務遭濫用的情況下,通知欄依舊可能成為資料流失的破口。
網頁版訊息同步與二維碼配對風險
諸如「Google 訊息網頁版」等工具,允許透過手機掃描二維碼將簡訊即時同步至電腦瀏覽器。這種機制只需要一次性掃碼授權,就能在背景長期維持同步。若在公共電腦、租賃設備或他人瀏覽器上完成配對且未主動登出,他人打開該網頁就能隨時查看手機即時收到的簡訊驗證碼。
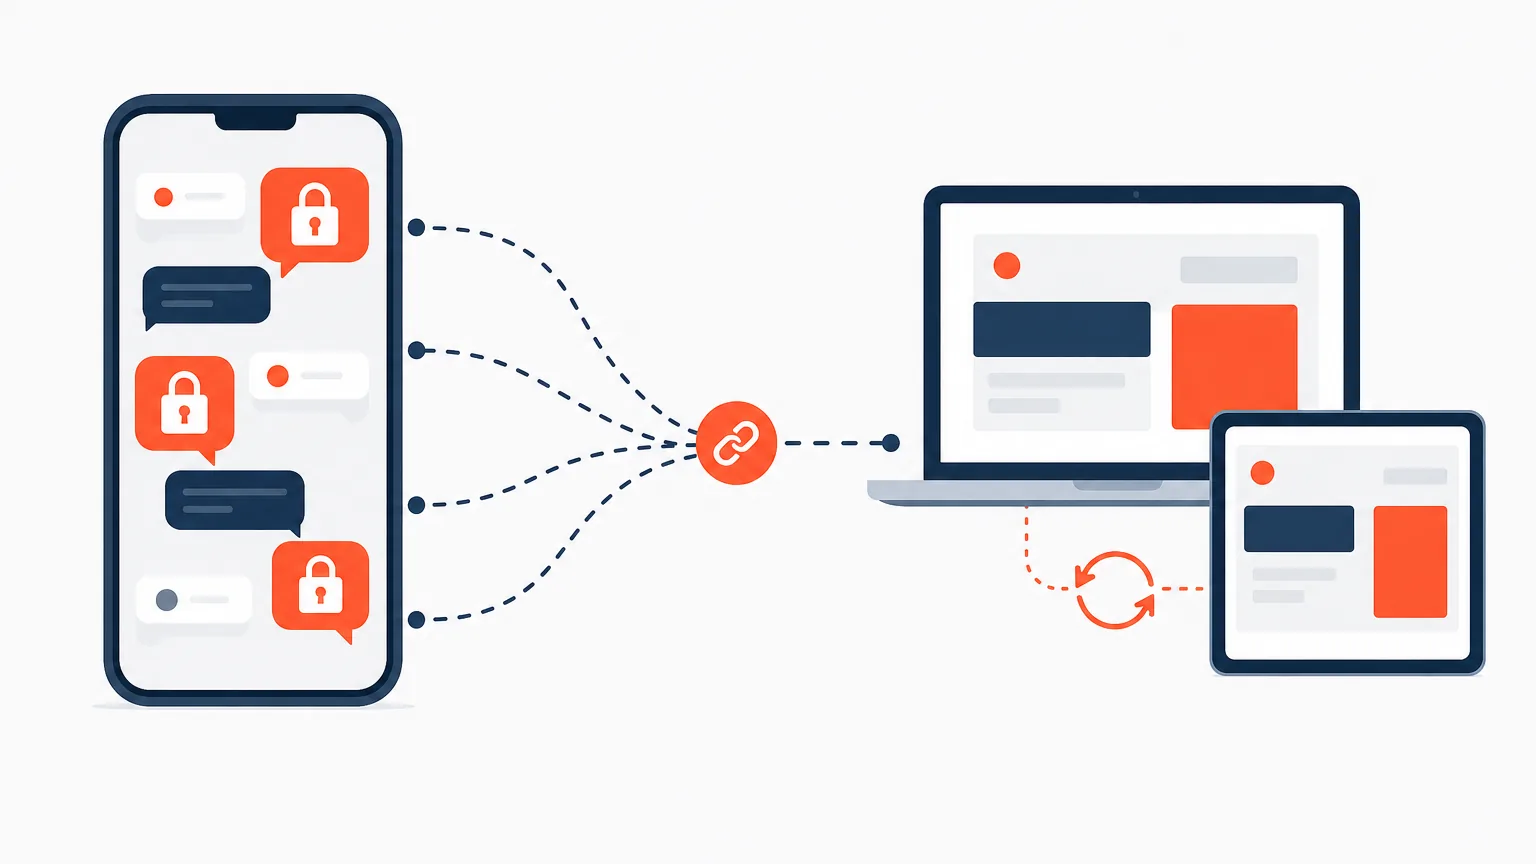
需要釐清的是:通訊軟體(如 WhatsApp、LINE)的網頁端配對,展示的是該通訊軟體內部的對話;而真正會同步電信簡訊的是接管系統 SMS 的網頁同步功能。弄清兩者差異,才能精準關閉對應的通道。
惡意程式與過度授權:在手機內部私設轉發管道
以工具名義封裝的自動轉發腳本
網路上常有各類簡訊自動備份、轉發至郵箱或通訊機器人的小工具。這類工具本身若來源不明(例如來路不明的 APK 側載安裝),內部可能早已埋設轉發至攻擊者伺服器的程式碼。即便工具本身安全,一旦轉發接收端(如特定電子郵件或社群機器人帳號)的密碼外洩或未開啟二次驗證,轉發通道就等於向外部完全敞開。
無障礙服務(Accessibility Service)的越權濫用
Android 的「無障礙服務」本意是協助特殊需求使用者操作手機,擁有讀取螢幕內容、模擬點擊與監控視窗變化的強大能力。部分惡意工具(常偽裝為省電清理、加速器或各類外掛)誘騙使用者開啟無障礙權限,以此直接從螢幕介面上抓取驗證碼彈窗或自動複製發送,完全繞過了標準的簡訊權限控管。
電信端風險:補換卡與加值服務設定
SIM 卡偽冒補換(SIM Swap)
當攻擊者透過外洩管道取得受害者的姓名、身分證號碼與個人背景資料後,可能向電信業者門市或線上通路謊稱「手機遺失需要補卡」。新 SIM 卡一旦啟用,舊卡會立即失效。此時攻擊者持有的手機將接收所有進站通話與簡訊,而原使用者的手機則會毫無預警地完全失去電信訊號。
電信加值轉接與 eSIM 轉移
部分電信商提供簡訊轉發、來電轉接或簡訊轉語音的加值服務,可能透過客服代碼或線上帳戶即可設定。此外,eSIM 的開通與轉移在不同電信商間流程差異較大,若線上會員帳密被盜且驗證流程不夠嚴謹,門號可能直接被移轉至其他裝置,使受害端徹底失去監控能力。
人為操作與社交工程攔截
社交工程攻擊是讓受害者親手交出驗證碼的手段。詐騙分子通常冒充電信公司、銀行客服或科技支援人員,以「帳號遭異常登入需核實」、「訂單重複扣款需取消」或「設備遭入侵需配合遠端測試」等藉口,要求受害者將手機收到的簡訊驗證碼唸出,或要求轉發包含連結與代碼的文字。任何正規金融機構與官方客服絕不會要求用戶口述或轉發動態驗證碼。
手機與門號安全自我檢查清單
各品牌手機系統與不同版本之間選單名稱略有差異,若找不到路徑,可直接在手機「設定」搜尋列輸入關鍵字查找:
| 檢查層級 | 設定路徑參考(依系統版本略有不同) | 安全檢核標準 |
|---|---|---|
| iOS 訊息轉發 | 設定 > 訊息 > 訊息轉發 | 只勾選本人現正使用且設有螢幕鎖的裝置,關閉其餘舊設備 |
| Apple 帳戶裝置 | 設定 > 最頂端個人姓名 > 裝置清單 | 無未知設備;已轉讓或淘汰的裝置必須強制「從帳號移除」 |
| Android 簡訊權限 | 設定 > 應用程式 > 特殊存取權(或權限管理員) > 簡訊 | 僅保留系統內建通訊程式,其餘第三方工具一律撤回授權 |
| 預設簡訊應用程式 | 設定 > 應用程式 > 預設應用程式 > 簡訊 | 確實驗證為系統原生或受信賴之主流官方工具 |
| 通知存取與無障礙 | 設定 > 無障礙(已下載服務) / 特殊存取權 > 通知存取 | 不可授權給任何非必要之清理類、加速類或來源不明之應用 |
| 網頁版裝置配對 | 簡訊應用程式內選單 > 裝置配對 | 清除所有非當前使用的瀏覽器與遠端連線工作階段 |
| 電信帳戶與卡片安全 | 進線電信客服查詢 / 手機設定啟用 SIM 卡 PIN 碼 | 啟用 SIM 密碼防拔卡;確認未開啟陌生轉接與異常換卡紀錄 |
疑似遭遇轉發時的應變與補救程序
若察覺驗證碼遭到非本人接收或帳號異動頻繁,切勿慌亂操作原受害手機隨機重設密碼。應依照下列順序採取行動:
- 第一時間阻斷傳輸通道:立即於手機中關閉 iOS 簡訊轉發、強制中斷訊息網頁端所有配對、關閉可疑應用的無障礙與簡訊權限,必要時將手機切換至飛航模式或移除可疑軟體。
- 使用乾淨設備重設核心憑證:使用另一台確認安全無虞的電腦或平板,優先變更「主要電子信箱」與「主要帳戶(Apple 帳戶 / Google 帳號)」密碼,並於後台強制登出所有其他裝置。
- 核查電信連線狀態:若手機無故出現「無服務」且附近同網收訊良好,應立即以市話聯繫電信客服核對是否遭到「冒名補卡」,要求凍結門號並重設帳戶管理密碼。
- 金融通報與緊急止付:若受害帳號關聯電子支付或網路銀行,立即撥打各發卡銀行與金融機構客服通報盜刷或帳戶異常,要求凍結帳戶交易並進行爭議款項止付;若已有財物損失,應保存交易截圖與通話紀錄立即報案。
- 撤銷授權與系統清理:檢查各大網路服務的安全設定,移除攻擊者私自新增的「備用電話」、「應用程式專用密碼」與「授權應用」。若無法排除手機內潛在木馬,備份個人照片與純文件後進行原廠重設。
- 通知重要聯絡人:主動提醒親友、工作群組自身通訊帳號曾遭盜用,避免歹徒利用身分資訊進行二次借款或散布詐騙連結。
從根源降低驗證碼外洩威脅的長效對策
單純依賴簡訊作為雙重驗證是架構上的弱點。最有效的根本防線,是主動降低簡訊在身分驗證體系中的比重:
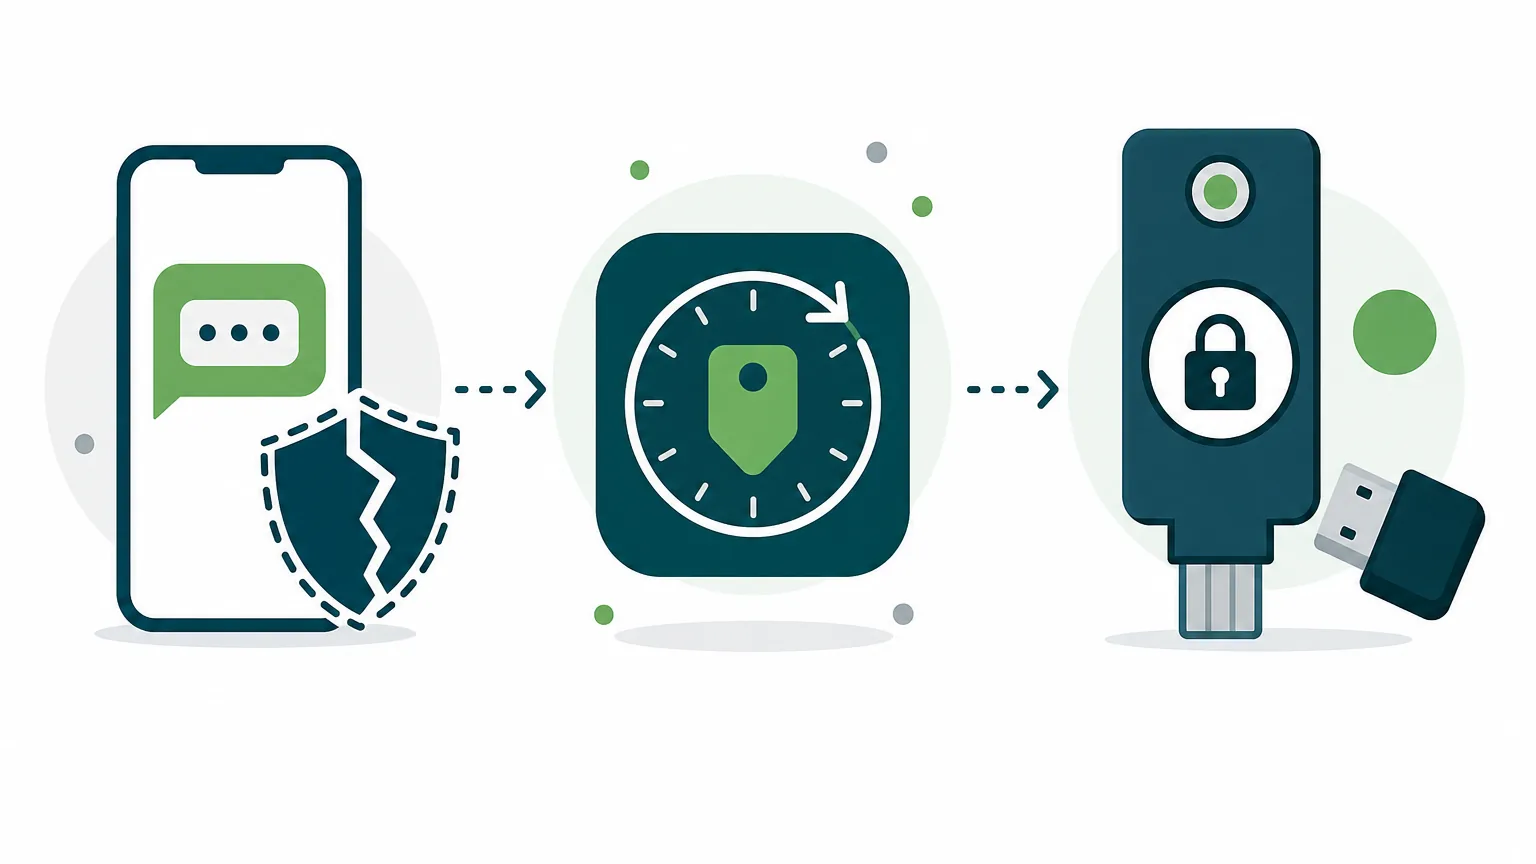
轉向高強度雙重驗證方式:逐步將重要帳號(電子郵箱、雲端空間、社交主帳號)的 2FA 驗證方式由 SMS 改為身分驗證器 App(如 Google Authenticator、Microsoft Authenticator 等)。這類基於時間戳記(TOTP)的密鑰直接在設備本機運算,不透過電信網路傳遞,即便簡訊遭攔截也毫無用處。對於極高安全性需求,可進一步配置 FIDO 實體安全金鑰或通行密鑰(Passkeys),從技術層面徹底阻斷釣魚與攔截可能。
啟用 SIM 卡保護機制:為實體 SIM 卡設定 PIN 碼(預設通常為 0000 或 1234,啟用時務必自訂更新並妥善保管 PUK 碼),防止手機遺失後被直接拔卡插機使用;同時向電信業者開啟防補卡防護(如臨櫃雙證件驗證或加設客服查詢密碼)。
落實數位環境常態維護:養成定期審查登入裝置清單的習慣。汰換二手設備前確實執行「清除所有內容和設定」;對於未經官方商店審核的應用程式(第三方 APK)保持高度警惕,不隨意開放與其核心功能不符的權限要求。
常見問題與迷思解答(FAQ)
Q1:只要手機沒有安裝任何第三方 App,簡訊驗證碼就不會被轉發嗎?
不能保證。第一,手機系統內建的訊息跨裝置同步功能(如 iOS 訊息轉發、Google 訊息網頁版)若曾授權給其他舊設備或共用電腦,不需要安裝惡意軟體即可同步訊息;第二,電信端發生的「冒名換補卡(SIM Swap)」完全發生在電信核心網路層,與手機是否安裝軟體無關。
Q2:驗證碼有效期限只有幾分鐘,轉發真的來得及利用嗎?
非常充裕。針對簡訊轉發設計的攻擊多半配有自動化腳本,從監聽到驗證碼字串到自動填入目標服務通常在數秒內完成。即使人工手動操作,3 至 5 分鐘的效期也足夠攻擊者在背景完成密碼修改或登入授權。
Q3:我把收到的驗證碼轉發給親友處理事務,會有風險嗎?
風險極高。若在有效時間內將驗證碼轉寄出去,一旦對方的通訊帳號當時正遭他人非法控制,或者對話正處於被監聽狀態,該驗證碼便會立即落入第三方手中。此外,通訊記錄中長期留存的驗證碼與對話脈絡,容易暴露使用者的手機號碼與特定服務關聯,應落實「驗證碼絕不轉發給任何人」的基本原則。
Q4:關閉手機螢幕鎖定畫面上的「通知預覽」,能否徹底防止驗證碼被截取?
僅能防止肩窺或身邊他人直視螢幕。隱藏鎖屏預覽並不會阻止已取得「通知存取權」、「無障礙輔助權限」或「簡訊讀取權」的內部背景程式獲取文字資訊,因此依然必須從系統權限管理進行嚴格清理。
评论 (0)