當交易所宣稱資產充足,你到底能拿到什麼樣的驗證依據?
2022 年 11 月,FTX 在短短一週內陷入破產保護程序,客戶資產缺口以十億美元計。這起事件徹底改變了市場對交易所公告的信任模式。若你的帳戶內存有 5,000 USDT,單憑平台公佈的數字無法證實資產歸屬。儲備證明(Proof of Reserves,簡稱 PoR)正是為了提供密碼學依據而設計的機制,而 Merkle 樹(Merkle Tree,默克爾樹)則是實現這套驗證架構的核心技術。
Merkle 樹的運作原理十分嚴密:將所有用戶的餘額與識別碼進行雜湊處理後兩兩配對,由下而上層層壓縮,最終匯聚成一個 64 字元的字串——根節點(Merkle Root)。這個根節點代表了快照當下整份負債總表的數位指紋。若有任何帳戶的餘額被竄改或遺漏,根節點數值便會劇烈變動。用戶可依據平台提供的路徑資料自行運算,核對自己的資產是否確實包含在該根節點之中。
這套機制的價值在於將「無條件信任平台」轉化為「可自行驗證的密碼學證明」。然而,它也有明確的技術邊界,許多投資者容易將儲備證明誤認為平台的全面安全背書。以下將深入解析從底層雜湊函數到各節點分支的運算流程,並剖析驗證背後的邊界與注意事項。
雜湊函數:整棵樹的密碼學地基
Merkle 樹的每一個節點都是一個雜湊值(Hash)。理解整套結構前,必須先掌握密碼學雜湊函數的四個核心特性:
- 定長輸出:無論輸入資料是「100 USDT」還是幾百萬行的用戶帳冊,SHA-256 一律輸出 256 位元(即 64 個十六進位字元)的固定長度字串。以太坊生態常用的 Keccak-256 同樣具備定長特性。
- 單向性:由輸入計算出雜湊值極快,但從雜湊值反推原始資料在計算上不可行。這確保了平台在公開節點雜湊時,不會洩露其他用戶的具體餘額或帳號隱私。
- 雪崩效應:輸入資料只要變動一個微小位元,輸出的雜湊值就會產生巨幅變化。餘額從 1,000 改為 1,001,產生的葉節點雜湊與原值毫無關聯。
- 抗碰撞性:在實務上幾乎不可能找到兩個不同輸入卻產生完全相同的雜湊值,這是「根節點無法被隨意偽造」的數學基石。
在儲備證明中,雜湊函數承擔了將帳戶餘額轉化為不可逆指紋的任務。平台無須公開明細帳目,只需提供特定的雜湊路徑,用戶即可自行完成數學比對。
樹的結構:葉節點、分支、根節點
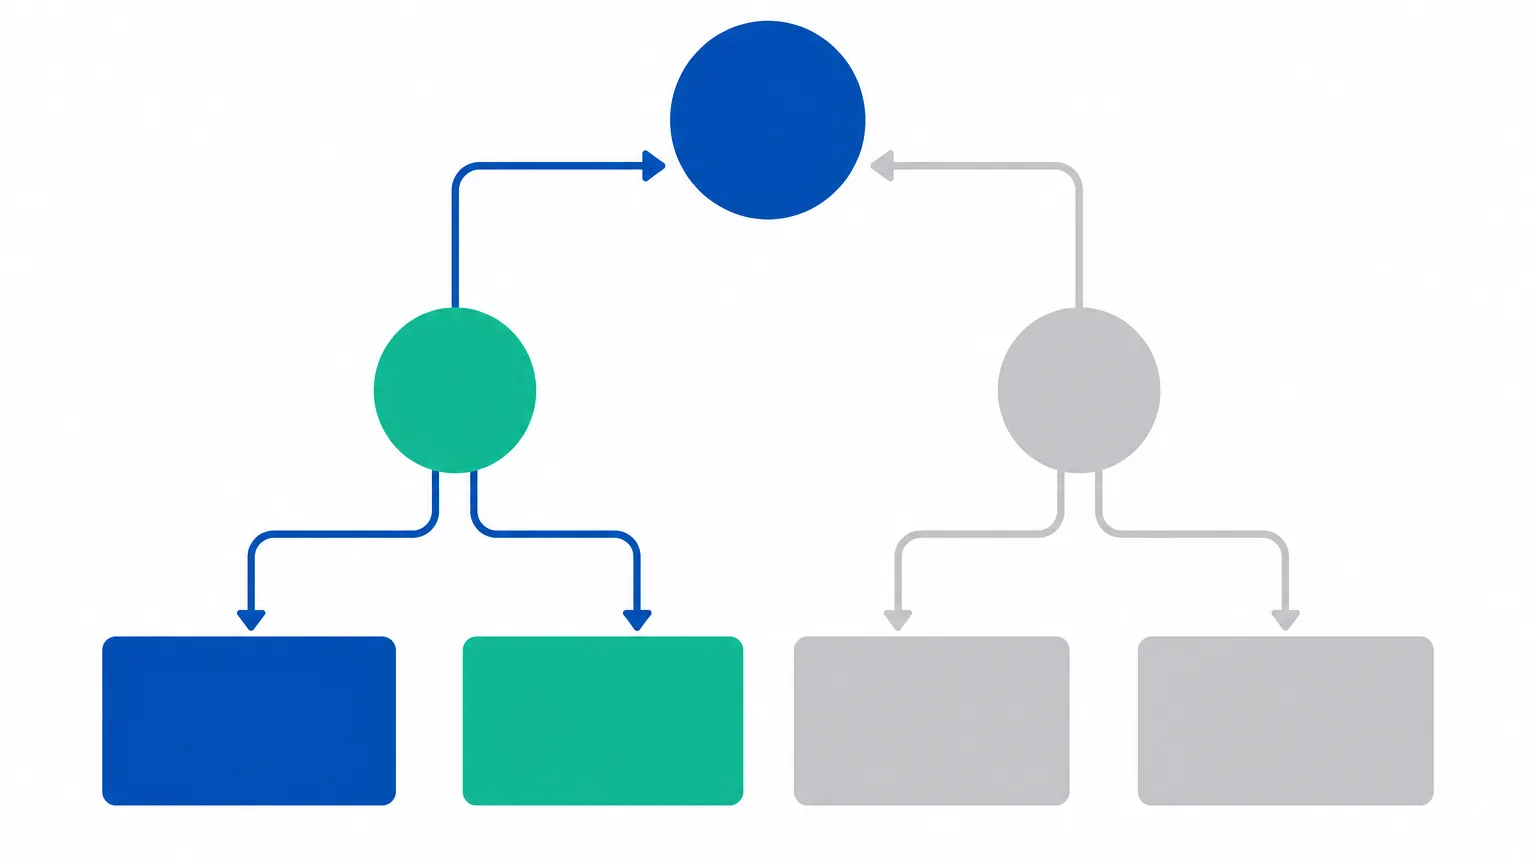
一棵標準的負債 Merkle 樹主要由三種層級結構組成:
葉節點(Leaf Node)
每個用戶帳戶對應一個葉節點。常見構造方式為 leaf = H(用戶識別碼 || 餘額 || 隨機鹽)。加入隨機鹽(Salt / Nonce)是為了防止彩虹表暴力枚舉:若僅將用戶帳號與金額雜湊,第三方可透過窮舉常見帳號反推用戶資訊。這組專屬的隨機鹽會在驗證時由平台連同路徑數據一同提供給用戶本人,既能保障對外隱私,又允許用戶自行重算驗證。
內部節點與分支(Internal Node / Branch)
相鄰的兩個子節點雜湊值按固定方向拼接後再次雜湊,即產生它們的父節點:parent = H(left || right)。這個過程每向上推進一層,節點數量便縮減一半。對於擁有數百萬名用戶的平台,整棵樹約需 20 至 24 層的高度即可覆蓋全體帳戶。
根節點(Merkle Root)
位於頂層的唯一雜湊值即為根節點,代表整張用戶負債快照的最終摘要。平台通常會將 Merkle 根節點、快照區塊高度與時間戳公佈於官方驗證專頁或智能合約中供公眾查核。當節點總數為奇數時,末尾節點通常會透過與自身複製配對或直接提升層級的方式補齊,驗證時需嚴格遵循平台的配對規則。
| 層級 | 節點代號 | 計算公式與說明 |
|---|---|---|
| 葉節點層 | L1, L2, L3, L4 | L1 = H(用戶A || 餘額 || Salt_A);其餘依此類推 |
| 內部節點層 | N12, N34 | N12 = H(L1 || L2);N34 = H(L3 || L4) |
| 根節點層 | Merkle Root | Root = H(N12 || N34) |
在此範例中,用戶 A 僅需取得兄弟節點 L2 與上層節點 N34 的雜湊值,即可在本地計算出 Root,完全無須調閱 L3、L4 或其他使用者的原始帳戶資料。
Merkle 路徑:證明「你在樹上」的最小數據集
Merkle 路徑(Merkle Path / Merkle Proof,亦稱審計路徑)是用戶驗證自身資產是否存在於負債總表中的關鍵凭證。其內容包含:用戶的葉節點雜湊、專屬 Salt、從底層到頂層每一層所需的兄弟節點雜湊,以及各節點的左右拼接方向標記。
驗證運算分為幾個固定步驟:首先利用本身的帳戶資訊與 Salt 算出葉節點;接著與第一層兄弟節點依方向拼接並雜湊出父節點;再以父節點與下一層兄弟節點配對運算,重複遞歸直至得出頂層數值。若該數值與平台公佈的 Merkle Root 完全一致,即可在密碼學層面確認:你的帳戶餘額確實被包含在當期快照的負債總額中,且未遭修改。
核心認知:Merkle 路徑驗證能證實「用戶的債權已正確計入負債樹」,但它本身無法回答「鏈上錢包是否擁有足額儲備」,亦無法單獨證實平台是否存在其他隱性債務。
負債證明的技術升級:總和 Merkle 樹與防禦機制
單純的 Merkle 樹僅能驗證「存在性」,無法防止惡意竄改數值總額。例如,不誠實的營運方可在樹中插入一個包含負數金額的假帳戶,用來抵銷虛增的負債,使表面總額看起來符合儲備。為了解決這項漏洞,現代儲備證明普遍採用總和 Merkle 樹(Merkle Sum Tree)與範圍證明。
總和樹的約束原理
在總和樹中,每個節點不僅儲存雜湊值,還同時記錄該分支的累計金額(Balance Sum)。父節點的數值必須嚴格等於左子節點與右子節點金額之和(Sum_parent = Sum_left + Sum_right)。結合零知識證明(如 ZK-SNARKs)或範圍證明(Range Proof),系統可強制約束每一個節點金額必須大於等於零且在合法整數區間內,徹底杜絕負數注入操縱。
| 潛在攻擊與漏洞 | 常見操縱手法 | 技術與制度緩解手段 |
|---|---|---|
| 遺漏帳戶(Omitting Users) | 蓄意將部分高額帳戶排除在樹外以壓低負債 | 用戶常態化自主檢驗、公開驗證帳戶總數 |
| 負數注入(Negative Balance) | 置入負值葉節點抵銷真實負債總額 | 採用 Merkle Sum Tree 搭配範圍證明 |
| 快照操縱(Window Dressing) | 在快照前夕短期借入資產,完成審計後歸還 | 隨機時間點快照、高頻次連續審計 |
| 資產重複質押 | 鏈上儲備錢包同時充當 DeFi 或場外借貸抵押品 | 鏈上鏈下負債深度審計、獨立託管確認 |
資產側證明 vs 負債側 Merkle 樹:償付能力的兩面
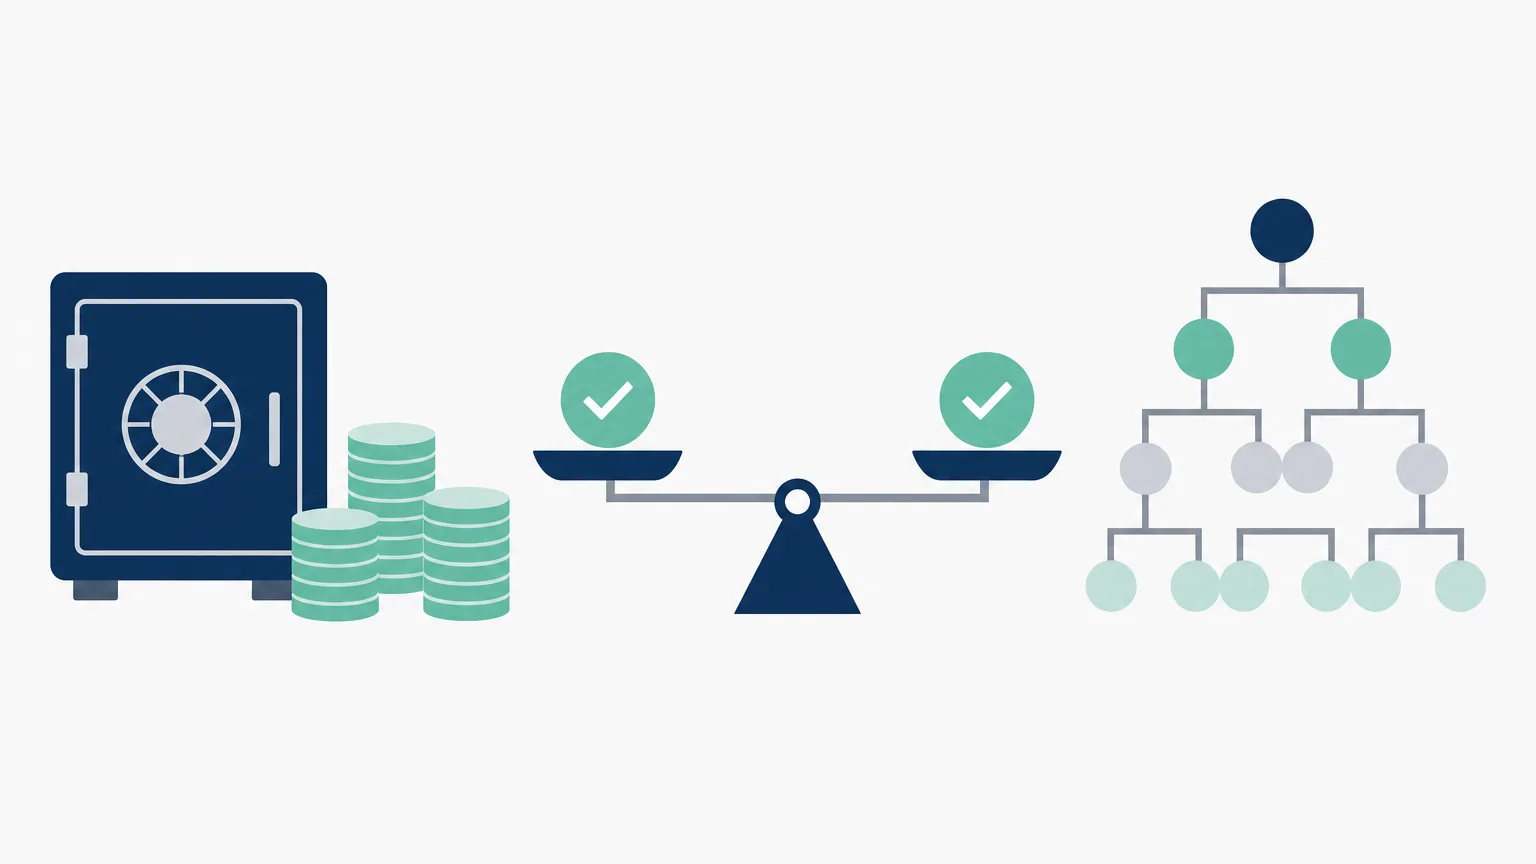
完整的償付能力證明(Proof of Solvency)必須涵蓋兩個獨立面向:資產側與負債側。
- 資產側證明(Proof of Assets):主要透過鏈上地址所有權簽名(Sign Message)或將指定金額轉移至驗證地址,證實平台確實掌握該私鑰控制權,並計算鏈上總資產餘額。
- 負債側證明(Proof of Liabilities):主要透過 Merkle 樹或零知識證明架構,將用戶的總存底餘額匯總為根節點,證明平台帳面上的應付負債總額。
唯有當 鏈上可支配資產總額 ≥ Merkle 樹負債總額,且儲備比例達到或超過 100%,才能在快照時間點構成完整的償付能力依據。
用戶自主驗證的四個實作步驟
- 下載驗證數據檔案:登入交易所安全或審計專頁,導出當期 PoR 數據包(通常為 JSON 或 CSV 格式),確認取得自身的葉節點雜湊、專屬 Salt、快照時間戳與 Merkle 路徑清單。
- 本地重建葉節點:依照平台公告的開源規範,將用戶 UID、帳戶金額精度(如 8 位小數整數格式)與 Salt 進行拼接,在本地端執行雜湊運算,確認產出的雜湊值與導出檔案吻合。
- 沿著路徑層層運算:使用開源驗證腳本,依據左右方向標記將目前的雜湊值與同層兄弟節點拼合雜湊,逐層往上推演至頂層。
- 核對官方根節點:將本地最終計算所得的雜湊字串,與平台公告或區塊鏈智能合約上發布的當期 Merkle Root 進行精確比對。若兩者完全一致,即證明帳戶數據正確納入當期負債表。
監管架構與合規邊界:以香港為例
在合規監管體系中,儲備證明屬於資訊披露的技術手段,但不能替代嚴格的法律託管框架。以香港證券及期貨事務監察委員會(SFC)發布的《適用於虛擬資產交易平台營運者的指引》為例,持牌虛擬資產交易平台(VATP)的核心合規要求包括:
- 法定資產隔離:客戶資產必須透過全資擁有的附屬公司(以信託方式)獨立託管,嚴禁與平台自有營運資金混同。
- 冷熱錢包儲存限制:原則上至少 98% 的客戶虛擬資產必須儲存在線下冷錢包(Cold Storage)中,並設置嚴格的多重簽名與存取授權機制。
- 獨立財務審計:必須由合資格的獨立會計師事務所定期出具全面的財務審計報告,而不僅是演算法層面的技術校驗。
值得注意的是,穩定幣發行方的儲備證明與交易所負債 Merkle 樹在結構上有本質區別。交易所 PoR 的核心是驗證海量用戶負債的存在性;而法幣穩定幣的儲備審計主要聚焦於發行方在銀行體系或託管機構中的高流動性法定資產(如短期國債、銀行存款)是否具備 100% 足額支持。理解兩者差異有助於正確認識密碼學技術在各類金融場景中的實際定位。
常見問題 FAQ
Q1:為什麼通過了 Merkle 樹驗證,平台依然可能存在風險?
Merkle 樹主要證明的是「特定快照時間點上,你的帳戶餘額是否被正確納入負債計算」。它無法即時監控快照前後的資金異動,也無法自動探測未記錄在冊的場外隱性負債或法律求償權。因此,技術驗證必須結合正規機構的財務審計與嚴格的資產隔離監管。
Q2:驗證時如果發現雜湊值與官方 Root 對不上,常見原因有哪些?
常見技術原因包括:快照時點與當前查看餘額存在時間差、合約或理財部位計入方式不同、字串拼接格式(如大小寫或小數位數)不符、未正確填入 Salt,或是驗證工具版本過期。若排除上述因素仍無法吻合,則需警惕該帳戶是否存在被漏記的情況。
Q3:零知識證明(ZK-PoR)相比傳統 Merkle 樹有哪些優勢?
傳統 Merkle 樹在提供驗證路徑時,仍需洩露部分相鄰節點的雜湊值與金額架構。而結合零知識證明的 ZK-PoR 能夠在完全不洩露任何具體餘額、用戶數量與資產分佈的前提下,以密碼學方式向公眾證明「所有合法負債總和確實小於等於鏈上儲備總和」,在隱私保護與防竄改方面達到更高標準。
评论 (0)