

凌晨三點手機震了一下,交易所 App 跳出成交通知。點開一看,是一張從未下過的市價單,方向還與現有策略完全相反。隔了幾分鐘,又跳出一張。
另一個常見的危急情境發生在日常開發中。在 GitHub 上搜尋專案相關名稱,意外看見一個公開的 fork,點進程式碼,發現設定檔裡完整躺著一串 64 字元的字串,與量化錢包中的實盤金鑰完全吻合。
這類事件的共同特徵就是反應時間極其短暫。交易 API 金鑰與一般網站密碼最大的本質差異,在於它具備直接調動資金與掛單的權限。擁有交易權限的金鑰可能被惡意拉高槓桿或反向對沖;擁有提幣權限的金鑰更可能直接清空現貨資產。掌握即時偵測的異常訊號、依循正確順序執行緊急撤銷,並建立事後防禦架構,才能在發生意外時將損失降到最低。
金鑰外洩途徑:先認清九個常見入口
處理外洩之前,必須先理清外洩發生的途徑。在實務維運中,常見的入口集中在少數特定場景,準確識別有助於後續排定處置優先級。
版本控制疏漏是最普遍的起點。開發時雖將環境變數檔加入忽略清單,但若在趕工發版時誤用提交指令推至遠端,就算後續快速刪除檔案,Git 物件庫依然保留完整歷史紀錄。公開倉庫一旦推送符合金鑰格式的字串,極易被自動化掃描工具捕捉並立即嘗試呼叫。
打包進前端程式碼。將簽名邏輯直接寫在瀏覽器客戶端,金鑰便會隨打包後的靜態資源分發給所有訪客,透過瀏覽器開發者工具的原始碼面板即可直接讀取,且這類洩漏往往不會觸發任何常規告警。
除錯日誌過度輸出。HTTP 客戶端在開啟 debug 模式時,常將包含 API 金鑰與簽名資訊的完整 Request Header 輸出至集中式日誌系統,導致非相關人員具備查詢權限。
畫面共享與截圖外流。後台直接顯示明文金鑰、會議期間共享螢幕、錄製操作教學、或將金鑰明文貼入內部通訊軟體、雲端筆記本與試算表中共享。
第三方服務授權失控。將具備交易或提幣權限的金鑰託管給外部交易機器人、跟單平台或代操服務,一旦該服務商內部權限鬆散或主機遭入侵,風險將直接轉移至自身帳戶。
CI/CD 構建環境洩漏。自動化流程將環境變數印入公開 Build Log,或在非受信任的外部 Pull Request 中直接執行具備 Secrets 讀取權限的腳本。
容器映像檔層殘留。容器建置過程中複製了敏感設定檔,即便在後續指令中刪除,映像檔的歷史層中依然可能保留明文檔案並被推送到公開 Registry。
依賴套件供應鏈攻擊。開源套件被植入惡意代碼,於運行期間讀取運行環境變數並向外部伺服器發送。
權限劃分與離職流程漏洞。共用單一主帳號金鑰給多個系統使用,或團隊成員離職後未即時進行金鑰輪替,導致權限持續滯留。
即時偵測:五個面向的異常信號
被動等待損失發生往往為時已晚。即時偵測的核心目標在於:在資金被異常調用前或異常發生的第一時間捕捉徵兆。
一、交易所端的帳戶通知
包含登入 IP 變更、新 API 金鑰建立、提幣地址白名單異動、雙重驗證(2FA)重設以及密碼修改等安全通知。應確保所有即時推播與 Email 告警處於開啟狀態,並確認接收端為日常隨時能查閱的信箱與裝置。
同時應定期檢視 API 金鑰的「最後調用時間」與來源 IP。若交易程式配置於固定雲端伺服器,但調用紀錄卻出現未知網段,即為明確的入侵信號。
二、訂單流與持倉的異常行為
這是攻擊者嘗試變現時最直接的異常指標:
- 下單頻率劇增:正常策略每小時僅數筆委託,突然激增為每分鐘數十筆。
- 非預期交易對:帳戶突然出現未曾配置過的冷門幣種或未訂閱的合約市場成交。
- 委託型態偏離:出現大量市價單直接穿透訂單簿,或掛出顯著偏離市場行情的限價單。
- 保證金與槓桿調整:逐倉被切換為全倉,或槓桿倍數被大幅調高。
- 異常持倉方向:帳戶出現與既有量化邏輯衝突的大額淨部位。
- 不明未成交掛單:帳戶出現未經授權的掛單委託,即使尚未成交亦應視為資安事件處理。
建議部署獨立的自動對帳程式,以極短週期(如 30 至 60 秒)持續比對實盤部位與策略預期,一旦產生偏差即刻觸發緊急告警。
三、程式碼與倉庫層面的掃描
代碼平台提供的 Secret Scanning 與 Push Protection 能在推送階段阻截部分憑證,但防護範圍存在邊界,無法覆蓋所有自訂或舊版字串格式。因此本機端與 CI 流程的靜態檢查不可省略。
常見方案包含在提交前透過 Pre-commit 鉤子執行 TruffleHog 或 Gitleaks 進行內容比對,並在 CI 流程中對完整 Git 提交歷史進行全量掃描,避免過往分支中殘留的敏感字串被忽略。
四、雲端基礎設施指標
留意主機與雲端環境的異常變動:雲端帳單突增、出現未授權的實例、伺服器對外流量在非交易時段激增、CPU 使用率異常攀升,或網路防火牆出現大量非預期地域的請求。
五、外部授權與人員異動
定期盤點第三方交易工具、量化跟單平台等外部系統的 API 授權清單,將已終止使用的連線及時切斷;內部維運需維持清晰的憑證清冊,在權限異動當天完成金鑰註銷。
緊急撤銷:按順序執行的八個動作
核心原則澄清:多數主流交易所中,API 金鑰與登入密碼屬於獨立的驗證機制,修改登入密碼通常不會使已簽發的 API 金鑰失效。因此處置原則務必保持:先刪除失效金鑰,再處理帳戶密碼。
第一步:立刻刪除或停用外洩金鑰
登入交易所 API 管理介面,將涉事金鑰直接刪除或停用。這是唯一能瞬間切斷攻擊者 API 調用權限的操作。操作當下請同步截圖留存該金鑰的 Key ID、權限配置與操作時間點。
第二步:凍結提幣功能與地址清單
若涉事金鑰具備提幣權限,應立即進入提幣管理介面,清空或停用提幣白名單,開啟全部提幣驗證門檻。若交易所提供「帳戶凍結」或「一鍵鎖定提幣」選項,應先行啟用以爭取處置時間。
第三步:全量清查其餘 API 金鑰
逐一檢視帳戶內所有金鑰的建立時間、權限範圍、最後使用時間與綁定 IP。任何無法明確對應現行運行服務的金鑰,一律直接刪除。
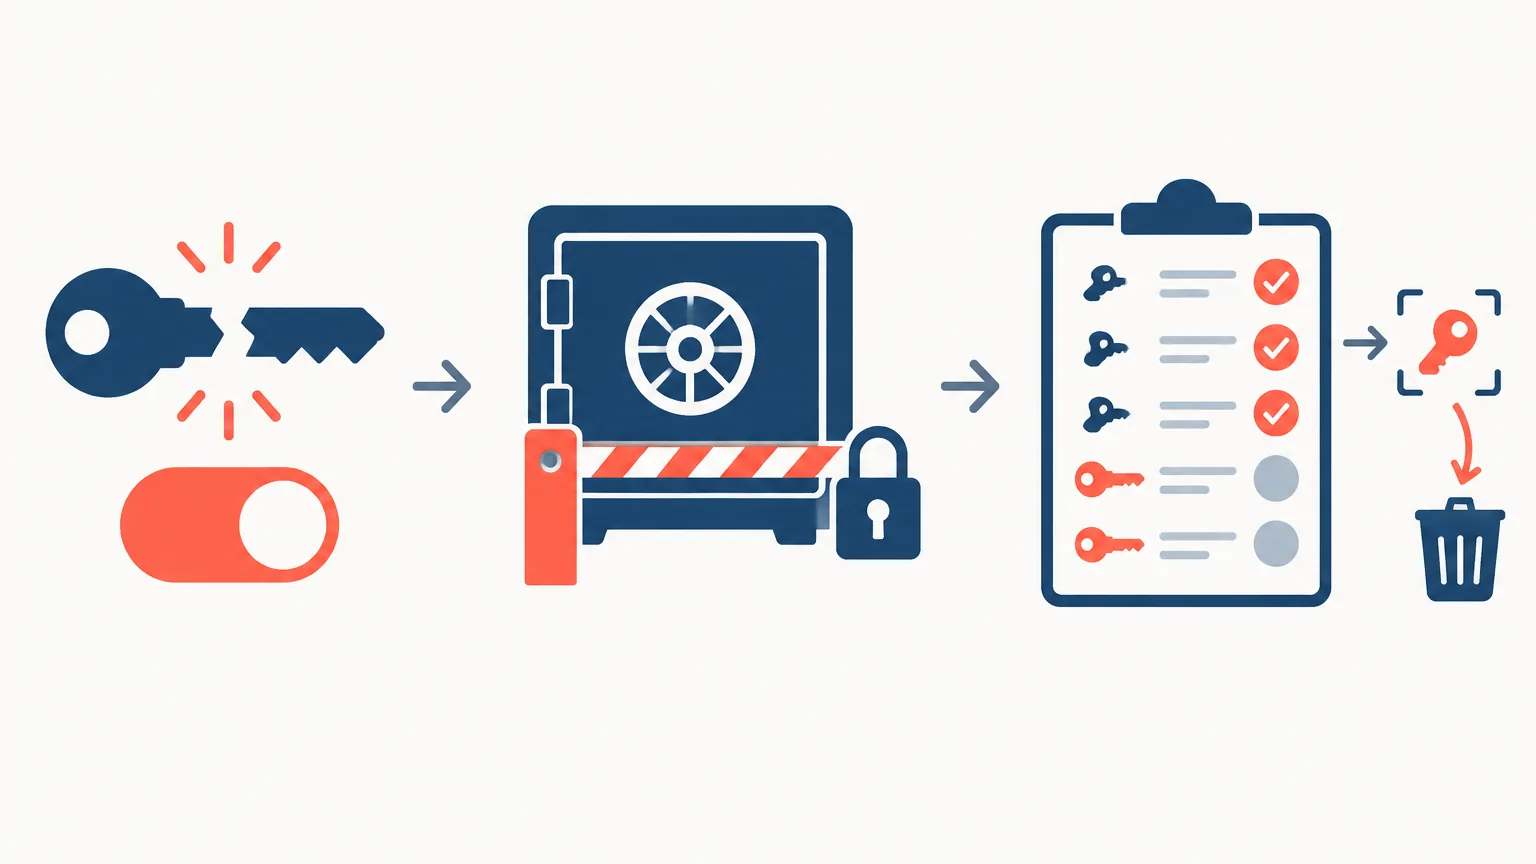
第四步:檢查子帳號與內部劃轉
檢查所有子帳號的 API 配置與即時持倉,確認母帳號資金是否遭未授權劃轉至子帳號進行高風險交易。
第五步:取消所有未成交委託與評估持倉
撤銷市場中所有掛單,避免殘留委託被惡意觸發。重新計算當前持倉、槓桿水平與維持保證金比例,評估是否需要手動平倉或補充資金以防止爆倉。單純刪除金鑰並不會自動消除已建立的市場部位。
第六步:重設密碼、2FA 並登出全裝置
修改交易所登入密碼,重置雙重驗證金鑰,並使用「強制登出所有登入裝置」功能,防範設備端木馬或憑證竊取帶來的連帶風險。
第七步:聯繫交易所客服請求風控介入
透過官方管道提交緊急工單,說明 API 金鑰外洩,請求凍結提幣權限並調取近期操作日誌。部分交易所能在區塊鏈廣播確認前攔截未授權的提幣請求,攔截窗口視具體幣種與風控流程而定,發現後必須立即提交。
第八步:保存日誌與取證資訊
匯出交易所操作紀錄、異常訂單資料、伺服器存取日誌與連線 IP 紀錄,並注意在保存報告時對敏感金鑰進行去識別化遮蔽。
撤銷當下必須核對的四個核心項目
| 核對項目 | 確認目的 | 常見疏漏 |
|---|---|---|
| 金鑰 ID 與建立時間 | 比對伺服器設定,確保刪除目標完全準確 | 僅憑調用時間誤判,遺漏同批次生成的其他憑證 |
| 權限配置範圍 | 界定潛在損失邊界(唯讀、現貨/合約交易、提幣) | 誤以為所有金鑰權限相同,忽略已開啟提幣權限的危險憑證 |
| 綁定 IP 白名單 | 確認合法調用來源範圍 | 保留了已退租或釋放的過期雲端伺服器 IP |
| 最後調用紀錄與來源 IP | 確認憑證是否已被實際利用及調用來源 | 僅刪除金鑰,未回溯歷史調用次數與異常行為 |
事後防護:構建縱深防禦架構
緊急撤銷屬於止血措施。架構設計的目標是:即便未來發生單點憑證外洩,亦能透過權限隔離與網路限制避免資金遭受實質損失。
金鑰生命週期管理
嚴禁將金鑰明文寫入程式碼或靜態設定檔中。生產環境應採用專門的密鑰管理服務(如 AWS Secrets Manager、HashiCorp Vault、GCP Secret Manager 等)或由 KMS 加密儲存。制定定期輪替機制(如每 90 天),並落實驗證流程:新金鑰完成部署並成功發起呼叫後,方可廢止舊金鑰,避免服務中斷。
最小權限原則與帳戶隔離
交易系統的金鑰僅授予「讀取」與「現貨/合約交易」權限,嚴禁勾選提幣權限。提幣操作應透過專用獨立帳號、人工雙重審批或硬體隔離流程執行。同時應將主資金帳戶與交易保證金帳戶分離,交易帳戶內僅留存策略運作所需的最低資金。
| 系統用途 | 應開放權限 | 嚴禁開放權限 |
|---|---|---|
| 量化交易程式 | 讀取、交易(強制綁定 IP 白名單) | 提幣、內部轉帳、子帳號管理 |
| 對帳與資產監控 | 唯讀(Read-Only) | 交易、提幣、轉帳 |
| 人工資產劃轉 | 提幣(綁定地址白名單與硬體 2FA) | 禁止提供給任何自動化程式 |
網路層限制與日誌預警
交易所 API 必須強制啟用出口 IP 白名單,且應為固定的 NAT 閘道或專用彈性 IP。在監控層面,除了部位偏差外,應針對「單筆委託名義價值超標」、「非預期 IP 調用」、「金鑰配置異動」等事件設置即時告警。
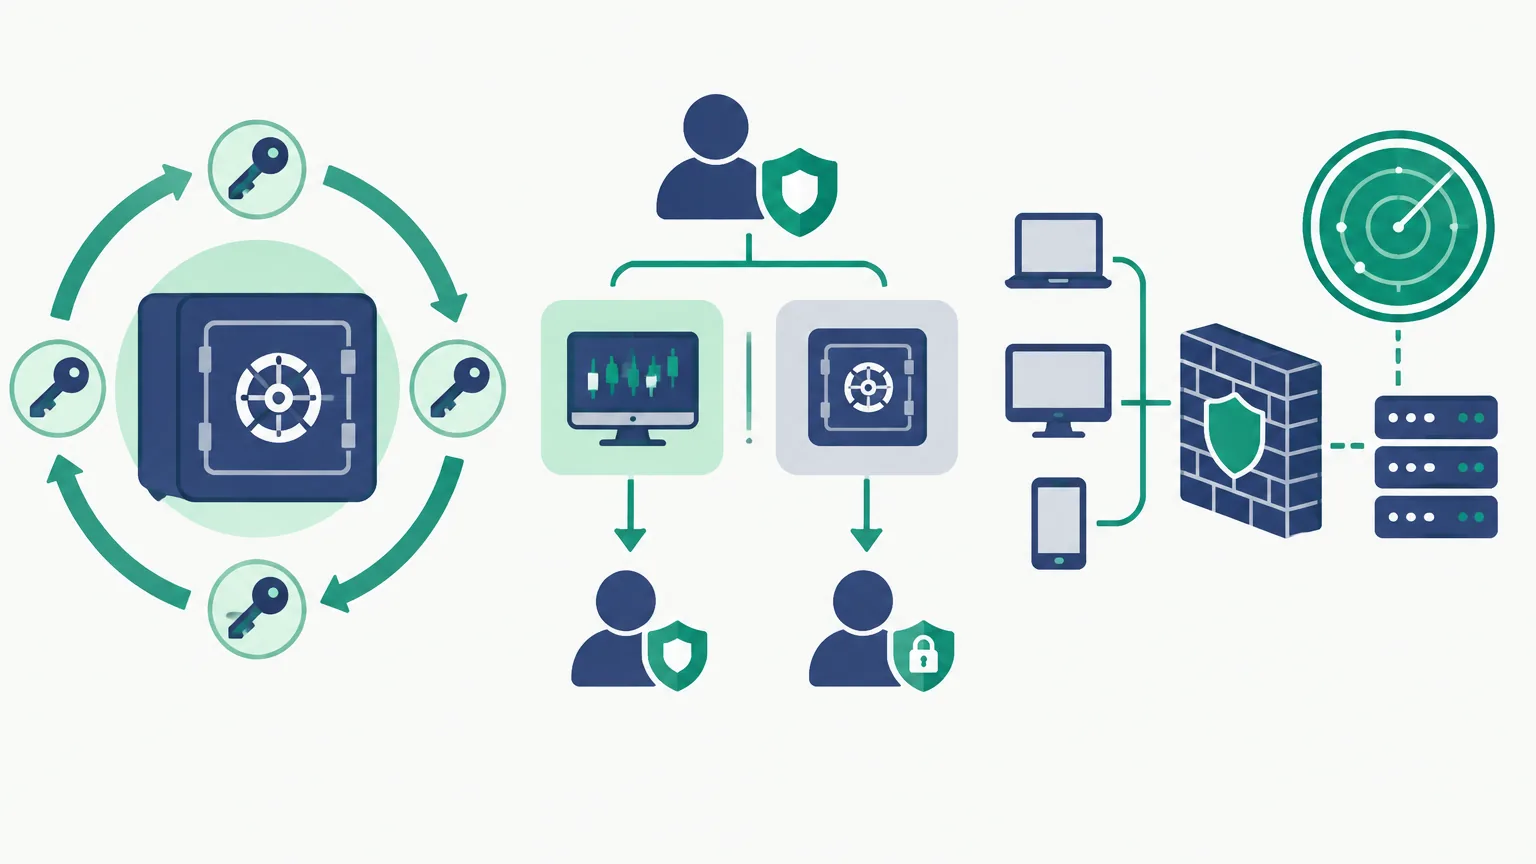
對於入侵偵測,可於內部日誌系統設置「失效金鑰埋點告警」,針對歷史已作廢金鑰的調用嘗試進行監控;若欲部署誘餌憑證,應嚴格限制於專用隔離測試環境,切勿主動將可用憑證公開放置,以符合交易所安全條款與防護規範。
程式碼與流程規範
- 在 Git 流程中配置 Pre-commit Hook 攔截憑證外洩。
- CI/CD 日誌對敏感資訊執行強制遮蔽(Masking),禁止外部 Pull Request 讀取生產 Secrets。
- 容器建置採用多階段構建(Multi-stage Build),確保敏感檔案不留存於任何映像檔層。
- 建立金鑰權限清冊,定期進行權限審查,並將憑證廢止納入團隊人員異動標準作業流程。
取證、通報與事後覆盤
若已發生資產損失,應第一時間匯出交易所提幣紀錄(包含目標錢包地址與交易雜湊 TxID),並整理詳細的時間線清單:涵蓋金鑰生成時間、首筆異常調用、異常訂單生成、提幣發起及處置時間節點。
在法律與通報管道方面:
- 香港地區:涉及虛擬資產科技罪案,可向香港警務處網絡安全及科技罪案調查科報案,或透過反詐騙協調中心「防騙易 18222」專線諮詢。
- 其他司法管轄區:應向所在地警政機關之網路犯罪防制部門或科技偵查單位報案,並向交易所風控部門提交報案證明以協同追查鏈上資產流向。
事件平息後,團隊應召開事後覆盤會議,聚焦核心問題:洩漏源頭在哪個環節?告警系統是否即時響應?緊急撤銷過程是否存在操作延遲?並將結論轉化為實質的安全架構改進與自動化流程。
常見安全誤區
誤區一:以為刪除公開 Commit 即完成修復。Git 物件庫、Fork 副本及各類自動化快取均會永久留存歷史紀錄,唯一有效的處置是在交易所直接註銷該金鑰。
誤區二:誤認唯讀(Read-Only)金鑰無安全威脅。唯讀金鑰外洩會使帳戶持倉、交易紀錄與策略邏輯完全暴露,攻擊者可據此精準實施反向對沖或市場狙擊。
誤區三:忽視測試帳號憑證的防護強度。實務上測試帳號往往權限配置寬鬆,且常與生產環境共用伺服器網段或基礎設施,容易被作為橫向滲透的跳板。
常見問題(FAQ)
Q1:發現 API 金鑰外洩後,修改交易所登入密碼能否阻止攻擊者下單?
不能。在主流交易所架構中,API 金鑰與帳戶密碼為完全獨立的驗證體系。修改密碼不會使已簽發的金鑰失效,必須在 API 管理介面手動刪除或停用該金鑰。
Q2:API 金鑰已經綁定了 IP 白名單,是否就絕對安全?
不是。若運行伺服器本身遭惡意程式入侵、CI/CD 構建機被控制,或白名單中殘留已退租的雲端主機 IP,攻擊者仍可利用合法來源發起調用。網路限制必須與最小權限原則配合使用。
Q3:金鑰遭外洩並產生非預期委託,刪除金鑰後倉位會自動平倉嗎?
不會。刪除金鑰僅終止後續的 API 呼叫權限,已成交的部位與市場上的未成交掛單依然存在。必須立即登入帳戶手動取消掛單,並重新核算保證金與持倉風險。
Q4:為什麼交易系統中強烈建議關閉提幣(Withdrawal)權限?
常規量化交易僅需行情讀取與訂單執行功能。關閉提幣權限能建立最關鍵的資金安全防線,即使交易憑證外洩,攻擊者亦無法直接將帳戶資產轉移至外部鏈上錢包。
Q5:如何防止開發人員在提交代碼時意外上傳金鑰?
應在本地 Git 配置 Pre-commit Hook(整合 TruffleHog 或 Gitleaks 工具)進行強制檢查,於遠端代碼庫開啟 Secret Scanning 與 Push Protection,並全面推行環境變數與金鑰管理服務(KMS/Secrets Manager),嚴禁在代碼中硬編碼憑證。
參考資訊與安全工具:
• GitHub Secret Scanning 官方規範:GitHub Docs – Secret Scanning
• 憑證掃描工具:TruffleHog | Gitleaks
• 執法與報案諮詢:香港警務處反詐騙協調中心 (ADCC) | 網絡安全及科技罪案調查科 (CSTCB)
免責聲明:提供的安全處置流程與技術防護建議僅供參考,不構成任何法律意見或投資保證;具體 API 設定與風控機制請以各交易所官方最新規範為準。



评论 (0)