

打開任何一個開發者後台,在設定頁幾乎都能看到「API金鑰」這四個字。它可能是 sk_live_ 開頭的一長串英數字,也可能是 Google 平台常見的 AIza 開頭字串。長度不一,唯一的共同點是很難以人工記憶。這種設計本來就不是讓人去記誦,而是專門供程式讀取與調用。
這串字元在系統架構中同時扮演著兩種角色:對服務提供方而言,它是辨識客戶端應用專案的標識;對潛在攻擊者而言,它往往是可以直接耗用資源、存取資料的通行憑證。許多團隊能夠完成基礎對接,卻習慣用對待一般使用者密碼的方式對待金鑰——在通訊軟體內隨意轉傳、直接寫入前端打包程式碼、甚至是整份推送至公開程式庫,直到發生資安事故才發現無法快速撤銷,因為難以追查究竟有多少相依服務正在使用它。
API金鑰在身分驗證體系中的定位
身分驗證的核心目的,在於釐清「發起請求的主體是誰」。不同的驗證機制在架構中各有分工,若產生混用就容易形成資安漏洞。
Session Cookie 用於識別「特定使用者在特定瀏覽器視窗的登入狀態」,緊密綁定使用者端且由瀏覽器自動攜帶,通常在同域環境運作,面臨跨站請求偽造(CSRF)等威脅。
OAuth Access Token 則代表「使用者明確授權某個第三方應用代為存取特定資源」。它同樣具備使用者身分關聯,但帶有明確的權限範圍(Scope)與短暫的有效期限,本質上就是為了短期流轉而設計。
API金鑰的定位通常在於回答「這段請求來自於哪一個專案或哪一條外部整合管道」。根據 OWASP API Security Top 10 的 API2:2023(Broken Authentication) 規範說明,API 金鑰主要適合用於識別呼叫端專案或應用程式,不應直接作為一般使用者的登入身分驗證憑據。伺服器接收到金鑰時,僅能確認該呼叫來自特定帳戶授權的專案,無法直接辨識背後實際按下滑鼠的具體自然人。因此在建置稽核日誌時,除了記錄「哪一條金鑰發起請求」,還必須額外記錄觸發此操作的內部系統帳號或情境,避免日後追查斷鏈。
另一個常見的觀念偏差是將 API 金鑰等同於使用者密碼。密碼通常對應單一帳號,有重設與複雜度要求;而 API金鑰 的正確維運模式應為「可隨時撤銷、可平滑輪替、可針對不同服務發放多組獨立憑證」。一旦將其視為單一靜態密碼,極易演變成跨專案共用金鑰的維運風險。
金鑰外觀格式與辨識特徵
許多成熟的雲端平台會在金鑰中加入高辨識度的前綴。Stripe 的 API 金鑰文件 將金鑰明確拆分為前端可公開的 Publishable Key(pk_)、具備特定操作權限的 Restricted Key(rk_)以及必須嚴密保管的 Secret Key(sk_),並搭配 _test_ 與 _live_ 區隔測試與正式環境。
加入固定前綴有助於團隊建立內部靜態掃描正規表達式、日誌遮罩規則與資安監控。需要注意的是,第三方公開掃描工具通常只內建知名供應商的規則;自建平台若想透過 CI/CD 或版本庫進行攔截,需自行將團隊專屬的金鑰前綴特徵寫入掃描清單中,方能發揮防護效益。
帶金鑰請求的伺服器端驗證流程
透徹理解伺服器接收憑證的驗證流程,能協助開發者在合適的節點加入安全防禦機制。
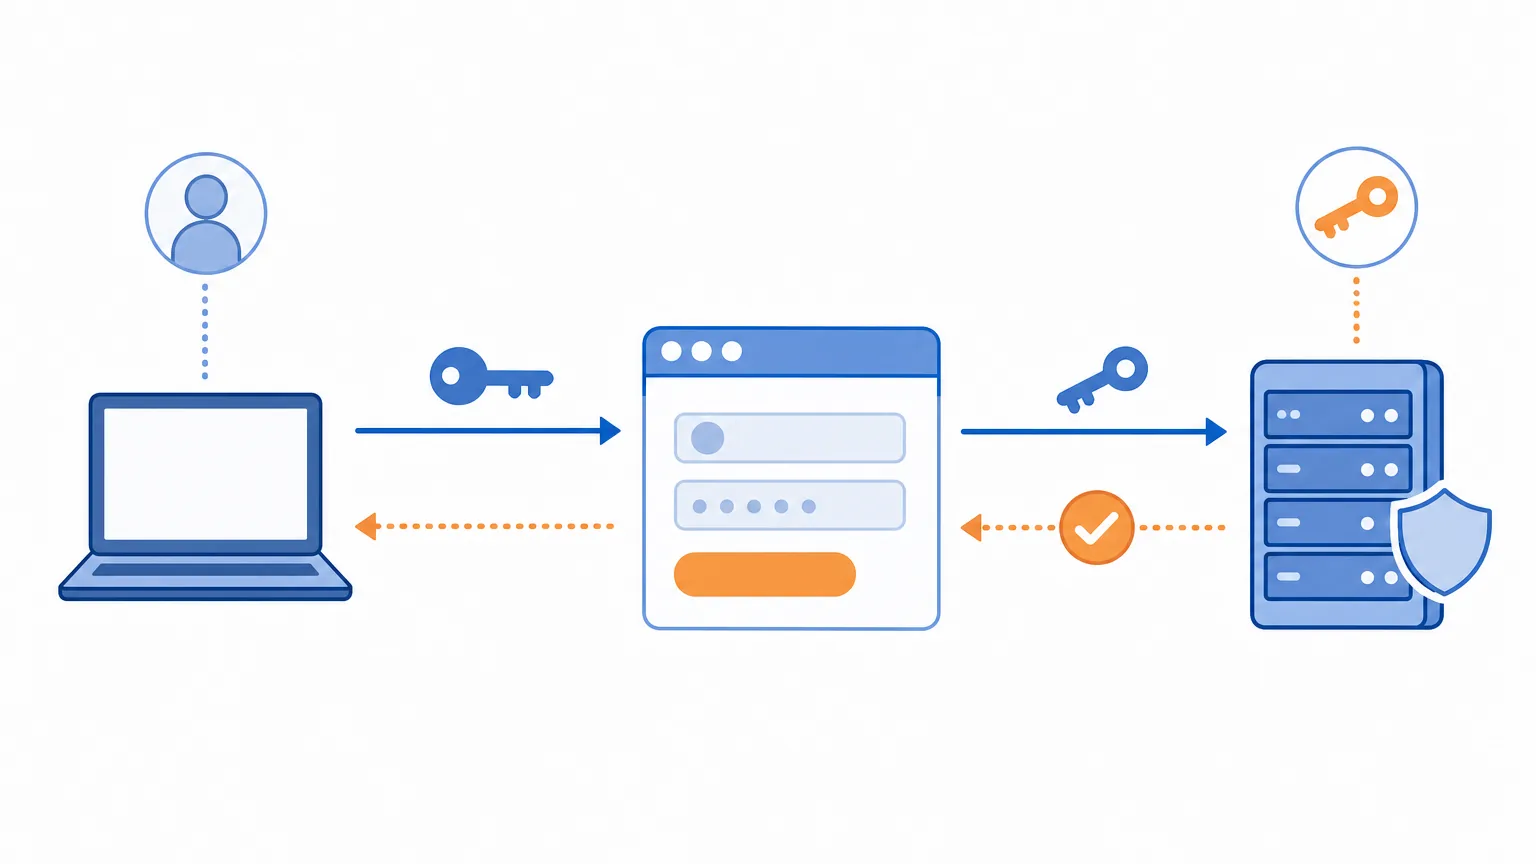
客戶端發起請求時,推薦將憑證置於 HTTP 標頭中,常見如 Authorization: Bearer <key> 或自定義標頭 X-API-Key。在正確配置 HTTPS/TLS 加密的環境下,標頭內容於傳輸途中會受到加密保護。部分架構允許將金鑰作為 URL 查詢字串傳遞(如 ?api_key=...),然而查詢字串極易完整留存在反向代理、CDN、瀏覽器歷程紀錄、伺服器 Access Log 及截圖中,因此在實務上應儘量避免使用 URL 傳遞。
伺服器接收到請求後的典型驗證步驟如下:
- 計算雜湊與索引檢索:對傳入的金鑰字串進行單向雜湊運算,並以該雜湊值查詢資料庫或快取紀錄。
- 狀態與有效性驗證:確認該憑證紀錄處於啟用狀態,且未超過到期時間或被列入撤銷名單。
- 權限範圍比對:核對發起請求的 HTTP 方法與端點路徑是否符合該金鑰配置的存取授權。
- 來源環境與網路限制檢驗:檢查發起端的來源 IP 位址是否符合允許清單,或驗證應用環境授權標記。
- 速率限制與配額扣減:比對該憑證在特定時間窗口內的呼叫頻率與可用額度。
- 放行請求與寫入稽核日誌:通過所有檢驗後執行商業邏輯,並同步寫入呼叫計量與安全紀錄。
關鍵防禦原則:自建系統的資料庫中務必只儲存金鑰的「雜湊值」而非明文字串。明文僅能在憑證首次建立時展示給開發者一次。若資料庫不慎遭外部洩漏,儲存雜湊值能確保外部無法直接還原出原始金鑰。
權限設定:落實最小權限原則
落實最小授權原則必須建立在明確的維運維度上,透過多層防護將潛在的憑證外洩損失控制在最小範圍。
權限範圍(Scope)劃分
建立憑證時應明確定義其存取邊界,採用「預設拒絕,逐項開放」策略。例如僅用於查詢報表的金鑰,絕不應授予資料庫刪除、建立使用者或發起金流退款的權限。將讀取與寫入權限分離成獨立憑證,是降低曝險成本最直接的手段。
環境嚴格隔離
測試環境與正式環境的 API金鑰 必須徹底隔離,兩者採用不同前綴並對接不同資料庫。正式環境的機密憑證應存放於受嚴格控管的雲端密鑰管理服務中,禁止直接複製至開發人員本機的設定檔內。
有效期與平滑輪替機制
缺乏到期時間的長期金鑰會大幅增加管理風險。系統架構在設計初期即應支援「多憑證並存機制」,在輪替時允許新舊金鑰在特定的重疊期間內同時有效,確保呼叫端完成切換後再停用舊金鑰,避免輪替造成服務中斷。
網路來源與呼叫限制
Google Cloud 的 API 金鑰管理文件 指出,金鑰防護應同時結合「應用程式限制」(如固定 IP 位址、HTTP 來源網址)與「API 限制」(限定特定服務端點)。伺服器對伺服器的通訊應優先設定固定出口 IP 白名單;而在瀏覽器端,Referer 限制因存在偽造風險,僅能作為基礎過濾,仍須搭配後端代理伺服器進行全面保護。
| 安全設定項目 | 最佳實務建議 | 常見高風險配置 |
|---|---|---|
| 權限範圍 (Scope) | 依資源與讀寫動作細分,採取預設拒絕 | 單一憑證具備所有全域管理權限 |
| 環境隔離 | 正式與測試憑證完全分開,資料庫獨立 | 測試程式碼中混用正式環境金鑰 |
| 有效期限 | 設定明確過期時間,優先採用短效憑證 | 永久有效且長期不進行輪替更新 |
| 輪替相容 | 支援新舊憑證並存重疊期,平滑轉換 | 系統僅支援單一金鑰,更換即造成中斷 |
| 來源限制 | 伺服器端綁定固定出口 IP,前端透過中繼代理 | 單純依賴易被偽造的 Referer 標頭防護 |
| 可追溯性 | 標註明確負責人、關聯專案與使用情境 | 無標註金鑰,事故發生時無法確認使用者 |
常見的金鑰外洩途徑與場景
憑證洩漏通常源於配置疏漏與開發流程中的非預期曝露:
- 前端程式碼與原生 App:直接將具備後端權限的金鑰寫入 JavaScript、行動應用或套裝軟體中。透過瀏覽器開發者工具檢視或對安裝包進行反編譯,均可在極短時間內擷取明文字串。
- 版本控制系統曝露:將包含機密的設定檔提交至 GitHub 或 GitLab 等平台。即便後續提交刪除該檔案,歷史版本記錄中依然留存原始憑證。參考 GitHub 密鑰掃描支援清單與說明,在 pre-commit 與 CI 流程中導入自動偵測機制,方能在程式碼推送前實施攔截。
- 日誌記錄與監控系統:應用程式在 Debug 模式下列印完整請求內容,或將 URL 參數完整寫入 Web 伺服器的存取日誌中,導致金鑰被集中式日誌收集工具同步歸檔。
- 容器映像檔與建置產物:直接在 Dockerfile 中寫入環境變數建置映像檔,導致憑證永久保留於容器映像層的 Metadata 中,對具備映像檔拉取權限的人員完全透明。
- 非正規溝通與交接:在通訊軟體群組、工單系統中張貼未遮罩的憑證截圖,或人員離職時未即時清理過往專案的個人測試金鑰。
金鑰確認外洩後的緊急應變流程
一旦發現憑證遭到曝露或收到雲端服務商的告警通知,應依序執行以下應變步驟:
- 第一時間停用或撤銷金鑰:這是阻斷未授權調用的唯一手段。若正式環境有連續運作需求,應立即建立具備相同權限的新憑證替換上線,隨後立即撤銷舊憑證。
- 清查權限範疇與關聯資產:檢視該金鑰涵蓋的讀寫範圍,特別確認是否包含使用者管理、憑證簽發或帳單修改等全域權限。
- 調閱審查稽核日誌:搜尋該憑證在外洩時間點之後的所有存取紀錄,重點排查異常來源 IP、非常態存取時段以及非預期的資料匯出行為。
- 清查持久化後門:若外洩憑證具備管理授權,必須全面清查帳戶內是否被植入未知的 Webhook、新增的使用者帳號或其他新簽發的金鑰。
- 法規評估與通報:若外洩事件涉及敏感個資或金流資料,應依據相關法律規範與合約條款,啟動法務審查與主管機關通報程序。
- 流程覆盤與補強:釐清憑證產生外洩的根本原因,針對存放方式、權限指派與掃描告警流程進行結構性修補。
常見安全認知誤區
HTTPS 僅保護通訊鏈路上的傳輸資料。金鑰在終端應用程式、日誌檔案、代理伺服器快取及前端記憶體中仍可能以明文形態呈現,這些環節均不在傳輸層加密的保護範圍內。
白名單是縱深防禦的一環。若呼叫端的內部伺服器遭受滲透,或攻擊者在同一內部網路發起請求,全開的權限會直接造成資料全面外洩。
程式碼混淆僅提升人工閱讀成本。靜態反組譯工具與網路封包攔截能輕易取得字串,金鑰在向外部端點發送請求時依然會完整曝露。
實務安全防禦檢核清單
- [ ] 全面盤點現有 API金鑰,補齊各金鑰之負責人與用途標註,清理無人認領的無效憑證。
- [ ] 資料庫確認僅存放金鑰之單向雜湊值,徹底杜絕明文儲存。
- [ ] 檢視伺服器日誌配置,確保 Header 與 URL 中的敏感憑證受到完全遮罩。
- [ ] 在 CI/CD 流程與 Git Hook 中導入密鑰掃描工具,並加入內部前綴規則。
- [ ] 為生產環境憑證設定存取頻率上限(Rate Limit)與用量異常告警。
- [ ] 建立並實際演練無中斷服務的金鑰平滑輪替 SOP。
- [ ] 前端與行動端應用全面改由自家後端代理轉發請求,移除客戶端直連金鑰。
常見問題 FAQ
Q1:API 金鑰可以直接放在前端網頁或手機 App 裡使用嗎?
絕不建議。任何發布到使用者瀏覽器或打包進行動應用的檔案,都可以透過反編譯或網路除錯工具輕易取得金鑰。正確架構是透過後端伺服器建立轉發代理(Proxy),由後端安全保存金鑰並向目標服務發送請求。
Q2:如果必須公開金鑰(如 Google Maps 前端載入),該如何確保安全?
若是官方設計需在客戶端載入的公開金鑰(如 Stripe Publishable Key 或 Google Maps API),必須嚴格設定來源限制(HTTP Referrer / Package Name 限制),且權限必須僅限於該前端 API,並於平台後台配置呼叫配額以防濫用。
Q3:自建系統如何安全儲存 API 金鑰?
伺服器資料庫中切勿以明文儲存金鑰,應採用安全雜湊演算法(如 SHA-256)計算後儲存雜湊值。當客戶端帶入金鑰時,伺服器計算傳入值的雜湊後進行資料庫比對。原始明文僅在建立金鑰當下展示給開發者一次。
Q4:金鑰外洩後,只把程式碼裡的金鑰刪掉或重新 Commit 就安全了嗎?
不安全。Git 等版本控制系統會完整保留歷史 Commit 記錄,攻擊者依然能從歷程中檢索出金鑰。一旦金鑰曾曝露於公開或不信任環境,唯一有效的解決方法是立即至後台將該金鑰「撤銷作廢」,並重新簽發全新金鑰。



评论 (0)