

先別急著重置手機:先轉移驗證碼,避免帳戶永久鎖死
Google Authenticator 每 30 秒更新一次的六位數字驗證碼,屬於標準的 TOTP(Time-Based One-Time Password)機制,技術規範源自 RFC 6238。運作原理是在啟用兩步驗證時,服務端與手機端各自儲存一組相同的共享密鑰(Shared Secret)。手機本地端配合當前時間戳運算出六位數代碼,運算過程完全離線進行,服務端與 Google 均無法即時讀取手機當前顯示的動態數字。
這項機制決定了救援的關鍵:網站無法直接還原舊手機上的那組密鑰檔案。若失去原本的密鑰載體,網站無法將舊碼直接「找回」給你,只能在你通過完整身分核驗後,重設兩步驗證並簽發一組全新的密鑰。因此,在舊裝置仍可操作時主動轉移,是成本最低且最安全的做法。
確認驗證碼儲存狀態:雲端同步與本機儲存
開啟 Google Authenticator,點擊右上角個人頭像或選單圖示,檢查目前的資料保存模式:
- 顯示 Google 帳戶並標註同步狀態:密鑰已透過端到端加密(End-to-End Encryption)備份至 Google 帳戶。新手機登入同一 Google 帳戶後,密鑰會自動載入,無需透過舊手機掃描匯出。
- 顯示「未登入帳戶」或僅有本機轉移選項:密鑰僅保存在當前手機的獨立儲存區塊中。一旦裝置遺失、主機板受損或清除資料,密鑰將隨之遺失。
實務上兩者常有重疊。例如個人帳戶採用雲端同步,但企業內部系統或特定安全金鑰可能以離線形式存在本機。請逐一檢視清單內的項目,確保重要系統均有完整的轉移或備份規劃。
情況一:舊手機仍可正常使用與操作
這是最安全直接的場景。利用 Google Authenticator 內建的「轉移帳戶」功能,即可在兩部裝置間以離線掃描方式完成遷移。
轉移前置作業
- 新手機下載安裝 Google Authenticator,確認系統設定中的「日期與時間」已開啟自動校時(TOTP 嚴重依賴精準時間戳,時間誤差將導致驗證碼失效)。
- 列出常用核心服務清單(如主要信箱、金融帳戶、社群平台、雲端後台),轉移完成後便於逐項抽檢。
標準轉移步驟
- 舊手機打開 Google Authenticator,點擊選單選擇「轉移帳戶」(Transfer accounts),點選「匯出帳戶」。
- 通過指紋、臉部辨識或螢幕鎖定密碼驗證。
- 勾選欲轉移的帳戶(預設為全選),點擊下一步。
- 螢幕會生成匯出用的動態 QR Code(若帳戶較多,系統會自動拆分成多個 QR Code)。
- 新手機開啟 App,選擇「轉移帳戶」→「匯入帳戶」,開啟相機依序掃描舊手機上的 QR Code。
- 匯入完成後,隨機挑選 1 至 2 個網站進行實際登入測試,確認新手機生成的六位數字可通過驗證。
情況二:手機遺失或損壞,但事前已開啟 Google 雲端同步
Google Authenticator 的雲端同步功能採用加密傳輸與儲存。在新手機下載 App 並登入同一個 Google 帳戶後,已同步的驗證碼清單會自動復原。
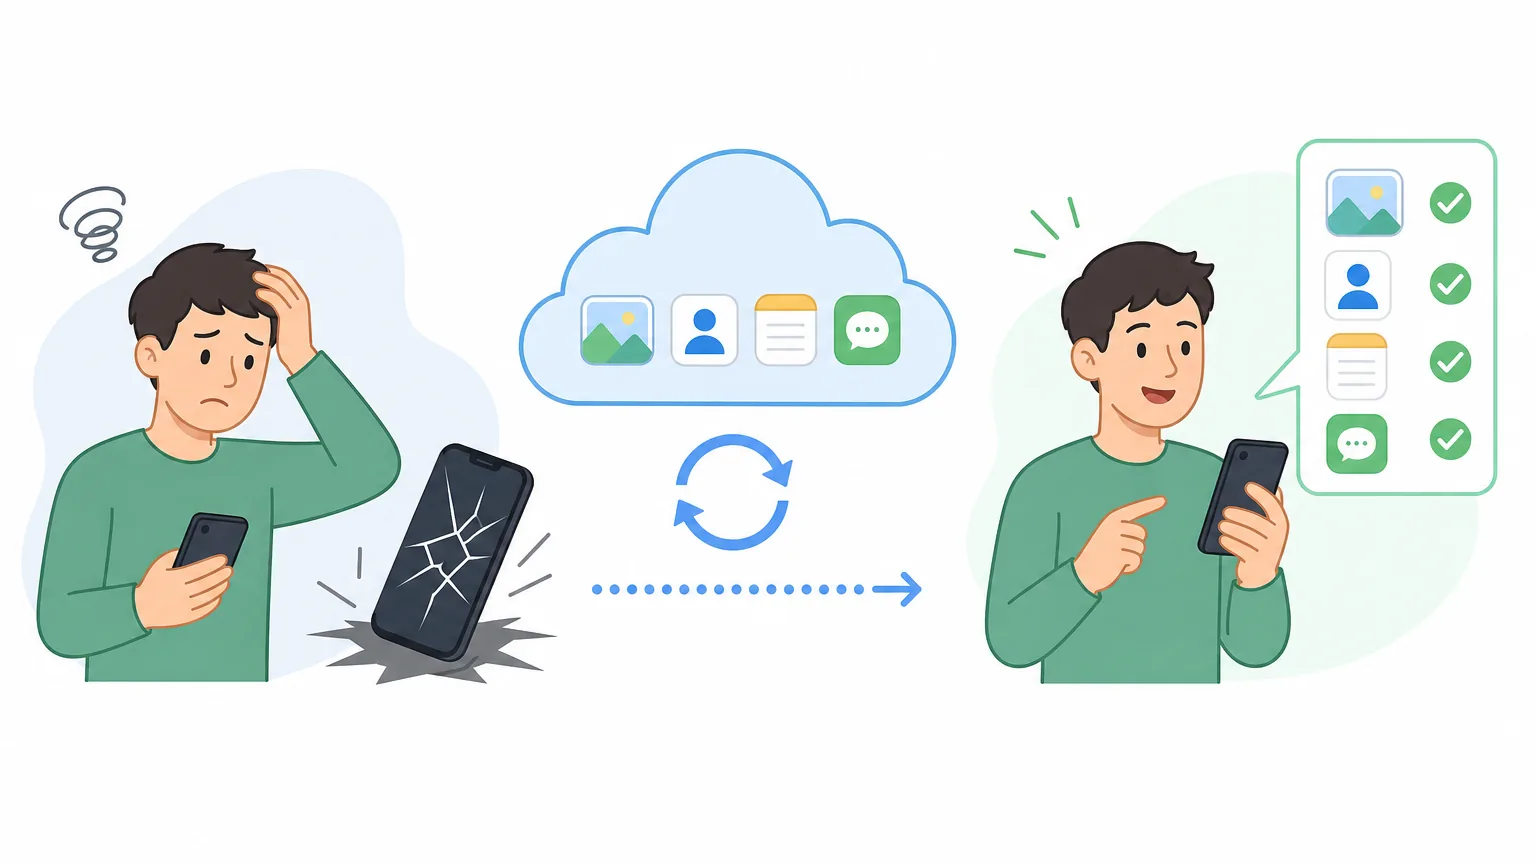
若遇到「登入該 Google 帳戶本身就需要 Authenticator 驗證碼」的循環驗證問題,可依序採用以下途徑驗證登入:
- 使用已登入的信任裝置:檢查平時使用的電腦、平板或辦公室瀏覽器。若處於登入狀態,前往 Google 帳戶安全性設定頁面,系統可能允許透過現有裝置確認登入,或直接產生安全性代碼。
- 輸入 Google 8 位數備用碼:啟用兩步驗證時系統提供的 10 組一次性備用代碼(Backup Codes),輸入任一組未使用的代碼即可順利登入。
- 電信門號補卡接收簡訊/語音驗證:至電信門市辦理補發實體 SIM 卡或 eSIM。門號恢復通訊後,在 Google 登入驗證頁面選擇「嘗試其他方式」,透過簡訊接收代碼。
- 提交 Google 帳戶救援表單:若無上述途徑,在登入畫面點選帳戶救援流程,提供常規登入地點、常用網路 IP 及備用聯絡信箱,由系統進行安全評估與審核復原。
情況三:未開啟同步且舊手機無法取得
當本機儲存的密鑰遺失且無雲端備份時,無法從驗證器端批次還原,必須依賴各服務平台的獨立救援路徑逐一重設。
救援優先級與實務步驟
第一優先:優先取回主要聯絡信箱。所有第三方平台(社群、金融、主機商)的密碼重設信件、客服工單進度與停用 2FA 確認信均寄送至主要信箱。確保主要信箱可用是進行後續救援的基礎條件。
第二優先:使用各平台備用驗證機制。部分服務(如 GitHub、Google、Microsoft、Steam)在初始設定時會提供一次性備用代碼、安全金鑰或緊急復原檔案。使用備用碼登入後,請第一時間進入安全性設定,解除舊驗證器綁定並重新設定。
第三優先:利用保持登入狀態的既有工作階段。檢查電腦端瀏覽器或常用應用程式是否仍保留有效 Token。若仍處於授權連線狀態,可直接進入安全性頁面,將 2FA 降級、暫時關閉或替換為新驗證器。
主流服務救援與重設管道對照
| 服務類型 | 自助復原途徑 | 人工審核途徑 | 預估處理週期 |
|---|---|---|---|
| 主要信箱(Google / Microsoft) | 信任裝置確認、備用碼、簡訊驗證 | 線上帳戶復原問卷、身分安全比對 | 即時至數個工作天 |
| Apple 帳號 | 受信任 Apple 裝置、復原聯絡人 | iforgot 官方帳號復原等待機制 | 數天至數週 |
| 社群平台(Meta 等) | 已授權行動裝置 App 直接修改 | 上傳身分證件相片、自拍短片驗證 | 1 至 7 個工作天 |
| 虛擬資產交易平台 | 多重綁定驗證(郵件 + 簡訊 + 語音) | 進階 KYC 視訊驗證、手持證件照審核 | 1 至 5 個工作天 |
| 網路銀行與證券商 | 晶片金融卡、自然人憑證線上驗證 | 客服電話身分核對、實體分行臨櫃重設 | 即時至 1 個工作天 |
| 企業內部系統與 VPN | 內部單一登入(SSO)自服務平台 | 聯繫企業 IT Helpdesk 管理後台重設 | 數小時內完成 |
密鑰與 QR Code 保管禁忌
為了避免密鑰在轉移或備份過程中外洩,請特別遵循以下安全原則:
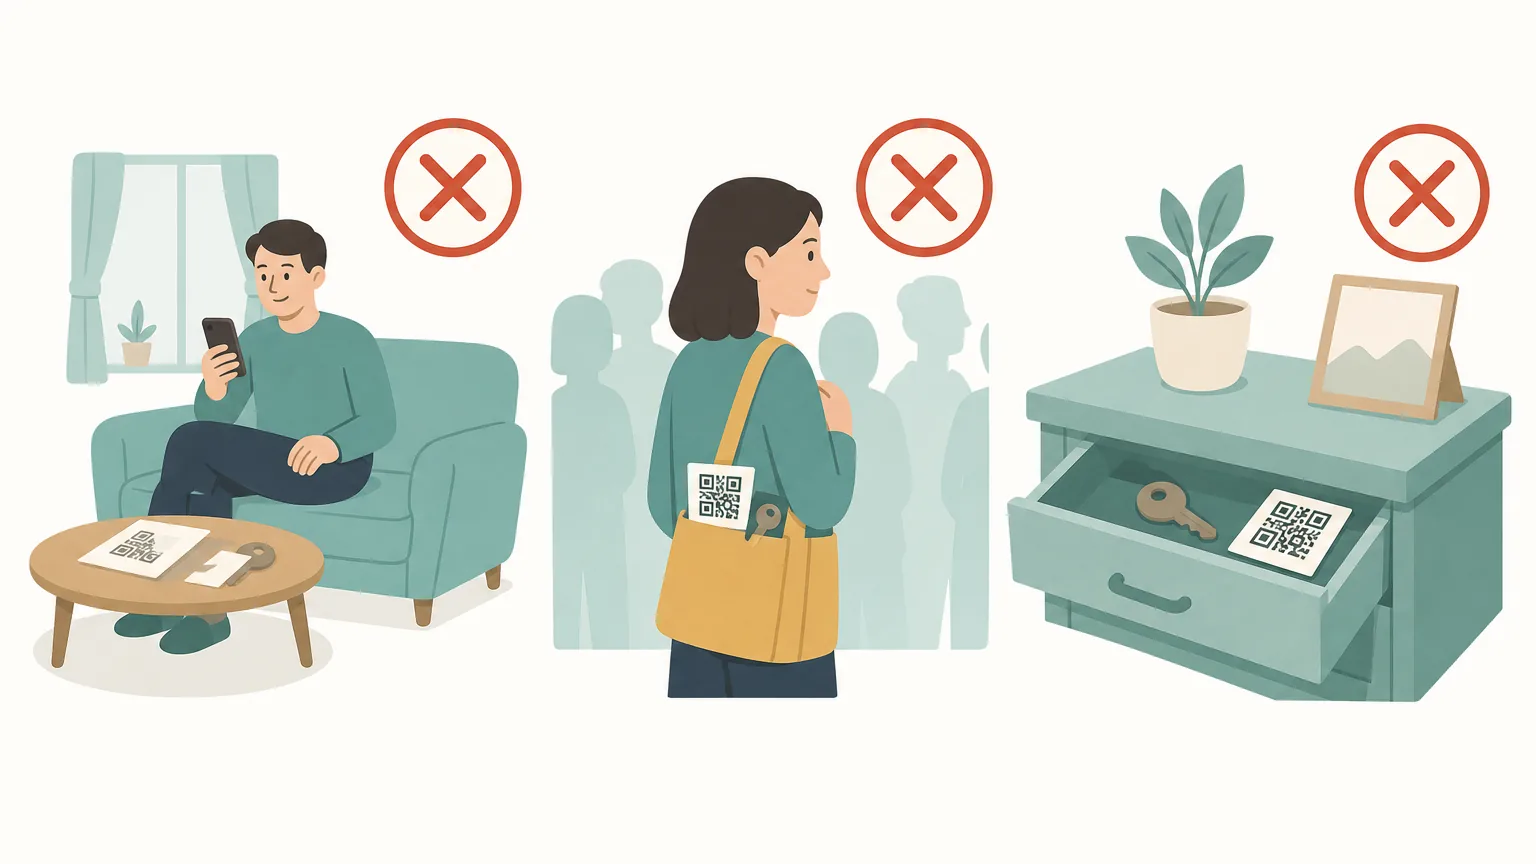
- 禁止將匯出 QR Code 截圖存入相簿:手機相簿通常具備自動雲端備份功能,未加密的 QR Code 圖檔一旦上傳,等同將兩步驗證密鑰暴露於雲端相簿的風險之下。
- 禁止透過即時通訊軟體傳遞密鑰:通訊軟體截圖可能經過第三方伺服器快取或留在聊天紀錄中,增加遭到側錄或外洩的機率。
- 切勿使用未授權的第三方破解服務:TOTP 是單向雜湊運算,任何聲稱能「遠端代辦破解還原驗證碼」的個人或工具均為詐騙,交出帳號資訊將導致帳戶遭到完全控制。
帳戶復原完成後的安全檢查清單
重新取回帳戶存取權限當天,請務必依序完成以下安全性巡檢:
- 強制登出未授權裝置:進入帳戶安全性中心,檢視「已登入裝置」清單,將已遺失的手機及所有未知工作階段強制登出。
- 廢除並重新生成備用代碼:若救援過程中曾使用一次性備用碼,請在後台重新生成一組新代碼,使所有舊代碼全面失效。
- 檢查信件轉寄與 API 授權:檢查電子信箱是否有未經授權新增的「自動轉寄規則」或「郵件過濾器」,並撤銷近期可疑的第三方應用程式授權。
- 建立離線實體備份:將關鍵帳戶的全新備用碼以紙本列印或手抄記錄,存放於安全的實體防潮箱或保險盒內。
常見問題(FAQ)
Q1:更換 SIM 卡後,Google Authenticator 驗證碼會自動同步過去嗎?
不會。SIM 卡僅提供電信通訊與簡訊接收功能,TOTP 驗證碼是由 App 本地密鑰與時間計算得出,與 SIM 卡無關。若未開啟 Google 雲端同步或執行手動匯出,單純換卡新手機清單仍會是空白的。
Q2:Google Authenticator 的雲端同步安全嗎?Google 會看到我的驗證碼嗎?
Google Authenticator 的雲端同步採用端到端加密技術。密鑰資料在傳輸與儲存時均處於加密狀態,Google 伺服器無法解密讀取明文密鑰,也無法得知各服務當下產生的六位數字驗證碼。
Q3:換新手機後,舊手機上的 Authenticator 該何時刪除?
建議在新手機匯入完成後,實際登入 2 至 3 個關鍵網站進行驗證測試。確認新手機產生驗證碼完全正常、且備用安全措施均已就緒後,再至舊手機清除資料或重置 App。
Q4:演練使用備用碼登入後,該備用碼還能再次使用嗎?
不能。絕大多數系統的備用碼均為「一次性使用(Single-use)」,使用一組即失效一組。完成登入測試後,請記下已消耗的號碼,或直接在後台點擊「重新產生新備用碼」以維持備援額度。



评论 (0)