

The task requires a comprehensive guide in Traditional Chinese (Hong Kong) on platform two-factor authentication. Initial assessment suggests the content must cover different authentication methods, pre-setup steps, and troubleshooting for undelivered verification codes. Length is a key constraint: a minimum of 3000 characters.
I’m thinking through how to approach this.
“`html
Considering the existing content, a review of authentication factor categorization is necessary, ensuring alignment with current standards like NIST SP 800-63B. The current list seems comprehensive; however, refining the presentation might be beneficial for clarity, particularly when explaining the differences between methods.
The troubleshooting section appears thorough, yet verifying its practical applicability across different platforms is warranted. Expanding the threats section could include recent attack vectors and mitigation strategies, based on current advisories from CISA CSRB or similar resources.
Finally, the FAQ will be extended. The existing questions about phone migration and offline use are good starting points. More questions will be generated to comprehensively address user needs about 2FA.
“`
Categorization of authentication factors requires deeper elaboration: “Knowledge,” “Possession,” and “Inherence” need precise definitions, alongside a clear distinction between multi-factor and multi-step authentication. Password weaknesses, including credential stuffing and keylogging, will be comprehensively explained to justify 2FA’s necessity.
A detailed comparison of SMS OTP, TOTP, push notifications, and email OTP must be constructed. SMS OTP’s analysis includes SS7 vulnerabilities, SIM swapping, and NIST restrictions. TOTP’s technical aspects encompass secret key exchange and time-based mechanisms.
Push notifications and email OTP require thorough exploration: Push’s architecture, number matching, and context-aware methods will be documented. Email OTP’s security risks, like SMTP exposure, will be thoroughly assessed to complete the content.
Considering Passkeys and hardware security keys requires an expanded evaluation including phishing resistance, ease of setup, cost, and offline usability, alongside telecom dependency and account recovery complexity. A robust “Recovery Hierarchy” must be established, encompassing primary, secondary, and offline fallback mechanisms.
Backup code management necessitates server-side hashing, secure storage (physical and vault), and avoidance of cloud-based screenshot exposures. Authenticator app selection will be based on open-source versus closed-source cloud-synced models, considering end-to-end encryption implications. Legacy application passwords need dedicated management.
Troubleshooting will involve two phases: a telecom deep-dive (SMS routing, roaming, SIM provisioning) and TOTP desync resolution (NTP sync, drift calculations, manual adjustments).
Push notification delivery analysis requires examining FCM/APNs wake-up issues and battery optimization’s impact. Passkey implementation necessitates investigation of Bluetooth handshakes and browser/biometric compatibility. Account recovery protocol necessitates verification of identity, transaction records, and government ID following a cooling-off phase.
Threat modeling should encompass AiTM phishing, SIM swapping defenses (carrier PINs, eSIMs), push fatigue mitigation, and session cookie theft. Expanded FAQs will address practical usage, technical context, and relevant trade-offs.
在網絡安全防禦體系中,靜態密碼早已無法單獨承擔保護帳號安全的重任。資料庫洩漏事件層出不窮、釣魚網站手法日益精細,加上跨平台重複使用密碼的習慣,讓單一認證機制變得脆弱。平台雙重驗證(Two-Factor Authentication,簡稱 2FA 或雙步驟驗證)在此背景下成為現代數碼身分防護的標準基石。它要求使用者在輸入傳統密碼之外,必須提供第二項獨立的驗證憑證,藉此在帳號密碼不幸外洩的極端情況下,依然能有效阻斷未經授權的存取行為。
然而,雙重驗證在大幅拉高黑客入侵門檻的同時,也對日常使用的穩定度帶來了新的考驗。當面臨流動網絡訊號中斷、更換電話號碼、跨國出差漫遊,或是驗證器 App 產生的動態代碼因系統時鐘偏差而屢遭伺服器拒絕時,合法使用者往往會被阻擋在自己的帳號之外。深入理解各種驗證技術的底層機制、在正式啟用前建立周密的備援體系,並熟練掌握收不到驗證碼時的階層式排查策略,是每位網絡使用者與系統管理員不可或缺的必備技能。
平台雙重驗證的運作本質與密碼學基石
資訊安全領域將身分鑑別要素嚴格劃分為三大範疇:使用者「所知道的事物」(Knowledge Factor,例如靜態密碼、圖形鎖、安全提問答案)、「所擁有的事物」(Possession Factor,例如實體智慧型手機、註冊 SIM 卡、硬體安全金鑰),以及「所具備的特徵」(Inherence Factor,例如指紋、虹膜、臉部幾何特徵)。單一要素認證僅仰賴知識要素,一旦該資訊被暴力破解、鍵盤側錄或撞庫攻擊獲取,防禦體系便會徹底崩解。平台雙重驗證的核心邏輯,在於強制跨越兩個不同的鑑別維度,確保攻擊者即使掌握了靜態密碼,若無法同時控制第二要素的實體載體,依然無法突破系統防線。
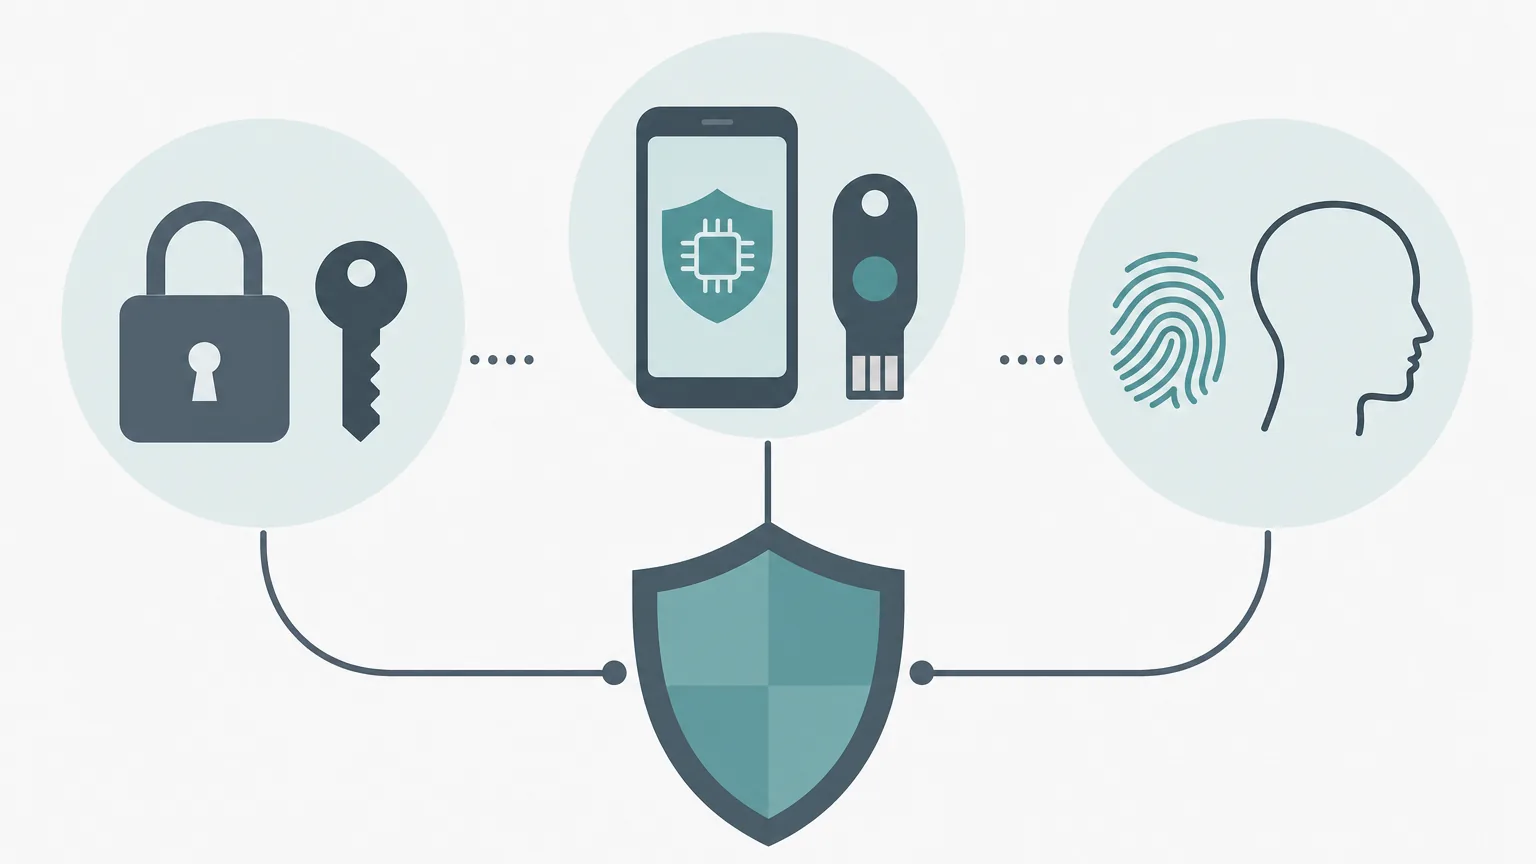
Microsoft 官方支援文件在雙步驟驗證說明中指出,即便惡意第三方獲取了使用者的登入密碼,只要缺乏第二種安全性資訊(如安全應用程式產生的動態碼或備用聯絡管道),登入程序就會被強制中斷並發出警報。這種縱深防禦架構能將單一網站的資料外洩損害控制在局部範圍內,避免引發連鎖性的資產失竊危機。
關鍵概念釐清:多步驟驗證(Two-Step)與多因素驗證(Multi-Factor)的分別
在嚴格的資安定義中,若登入要求輸入密碼並回答「母親的姓名」,這僅屬於「雙步驟(Two-Step)」驗證,因為兩者皆屬於知識要素;唯有將密碼(知識)結合手機動態碼(擁有)或生物辨識(特徵),才構成真正具備密碼學隔離效果的「多因素驗證(MFA)」。
主流雙重驗證技術架構與安全維度深度剖析
現行網絡生態中廣泛應用的驗證管道眾多,各機制在傳輸協議、抗攻擊能力、離線可用性及使用者體驗上均有明顯的分界,需根據不同帳號的重要性進行合理配置:
1. 簡訊驗證碼(SMS OTP)
由伺服器端隨機生成一組通常為 4 至 8 位的數字代碼,透過電信營運商的短訊服務(SMS)通道推送至使用者綁定的流動電話門號。其主要優勢在於覆蓋面廣泛、無須在裝置上下載任何第三方軟體,對一般使用者的教育成本最低。然而,在底層安全架構上,簡訊驗證存在嚴重的先天缺陷:
- SS7 協議漏洞與空中攔截:傳統電信信令網絡(SS7)缺乏端對端加密機制,具備特定技術資源的攻擊者可實施信令重定向攔截短訊。
- SIM 卡盜換攻擊(SIM Swapping):攻擊者透過社交工程偽冒受害者身分,向電信營運商掛失補發 SIM 卡,直接接管所有傳輸至該門號的驗證碼。
- 跨國漫遊與訊號盲區受限:依賴實體基地台連線,在飛機上、偏遠山區或更換當地數據 SIM 卡時將完全失效。
美國國家標準與技術研究院在 NIST SP 800-63B 數位身分指引中,早已將透過公共電話網絡傳輸的帶外(Out-of-Band)驗證標記為「受限(Restricted)」方法,明文建議高資安防護場景應盡可能捨棄簡訊 OTP,改採更安全的軟硬體認證方案。
2. 基於時間的一次性密碼(TOTP 驗證器 App)
TOTP 遵循 IETF RFC 6238 國際標準規範,由伺服器在初次綁定時生成一段共享私鑰(Secret Seed,通常以 Base32 編碼呈現為 QR Code),並儲存於使用者的驗證器應用程式中(如 Google Authenticator、Microsoft Authenticator、Authy 或開源的 Aegis)。其運作原理是利用 HMAC 雜湊演算法,將該共享密鑰與以 30 秒為步長(Time Step)的 Unix Epoch 國際標準時間戳記進行運算,動態產出一組 6 位或 8 位數字代碼。
TOTP 的最大優勢在於完全離線運作。驗證過程無須透過電信網絡或網際網路向客戶端傳送任何封包,徹底杜絕了通訊鏈路攔截與 SIM 卡盜換的風險。唯一的維護痛點在於系統時間的同步依賴,以及裝置遺失時的私鑰恢復問題。
3. 裝置推播授權與數字配對(Push Notification & Number Matching)
當使用者在瀏覽器嘗試登入時,認證伺服器會透過 Apple 推播通知服務(APNs)或 Google Firebase 雲端通訊(FCM),直接向已綁定的受信任流動裝置發送授權對話框。現代標準已由單純的「點擊批准(Approve)」進化為「數字配對(Number Matching)」——登入畫面會顯示一組雙位數,使用者必須在手機推播介面中輸入相同的數字方可放行。
數字配對技術是專門用以遏止「推播疲勞攻擊(MFA Fatigue / Push Bombing)」的關鍵演算法。美國網路安全審查委員會(CSRB)針對 LAPSUS$ 的安全調查報告指出,黑客組織曾大量利用夜間連續發送數十次推播請求,促使疲憊或疏忽的使用者誤按「允許」而攻破防線。數字配對強制使用者必須同時肉眼辨識兩端畫面,有效封鎖了盲目點擊的破口。
4. 電子郵件驗證碼
將單次動態碼發送至使用者預留的第二備用電子郵箱。此方式適用於跨裝置協作與非同步驗證,但安全邊界完全受限於該備用信箱的防護水平。若備用信箱使用弱密碼、未啟用雙重驗證,或其密碼重設流程與主帳號相互依賴(形成循環驗證死結),一旦信箱被攻破,整體雙重驗證結構將形同虛設。
5. Passkey(通行密鑰)與 FIDO2 實體硬體安全金鑰
這是目前密碼學界公認防禦等級最高的認證架構,基於 FIDO2 / WebAuthn 國際標準。FIDO Alliance 官方標準架構定義了基於非對稱公私鑰對的認證體系:公鑰存放於伺服器端,私鑰則嚴格封裝於使用者的裝置硬體安全晶片(Secure Enclave / TPM)或實體安全鑰匙(如 YubiKey)中。
Passkey 具備革命性的網域綁定(Origin-Bound)特性。在驗證過程中,瀏覽器與作業系統底層會自動校驗當前造訪網站的頂級網域名稱(FQDN)與私鑰綁定的網域是否完全相符。即便黑客建構了介面外觀完全一致的反向代理釣魚網站(如 Evilginx 釣魚攻擊),瀏覽器亦絕不會交出由伺服器公鑰加密的認證簽名,達成從物理層面免疫中間人釣魚攻擊的防護效果。
部署雙重驗證前的系統化準備架構
盲目在所有平台直接開啟 2FA 而缺乏事前規劃,極易在裝置損毀、更換或跨國出行時造成帳號被永久鎖定。在設定任何關鍵服務的雙重驗證前,必須落實以下五項準備措施:
1. 建立明確的「身分復原階層架構」(Recovery Hierarchy)
切勿讓驗證機制形成單點故障(Single Point of Failure)。理想的架構應包含三個層級:
- 主要驗證層:日常最常用的高效途徑,如 Passkey、TOTP 驗證器或推播數字配對。
- 次要備援層:當主要裝置不在身邊時可使用的管道,例如第二支受信任的手機、備用電子郵件或硬體安全鑰匙。
- 終極救援層:離線保存的單次性緊急備份代碼(Emergency Backup Codes),用於所有通訊設備皆遺失時重置認證設定。
2. 規範化保存一次性備用碼(Backup Codes)
在開啟 TOTP 或 Passkey 流程的最後一步,系統必然會產生一組 8 至 10 組的 8 位數備用代碼。Google 官方帳戶救援指引明確說明,每組備用碼在成功登入一次後即刻在伺服器端標記作廢。對於這些備份代碼,應嚴格執行以下保護準則:
- 嚴禁明文截圖儲存:不可將包含備份碼的截圖存放在未加密的手機相簿、微信對話紀錄或未加密的雲端網盤中。
- 實體物理隔離:將備用碼列印或抄寫在紙張上,存放於實體保險箱或私密證件夾中。
- 數位加密保存:若需儲存於數碼環境,應存入具備主密碼加密與端對端加密(E2EE)保護的密碼庫(如 KeePassXC、1Password、Bitwarden 等安全密碼管理器)。
3. 審慎評估驗證器 App 的同步策略
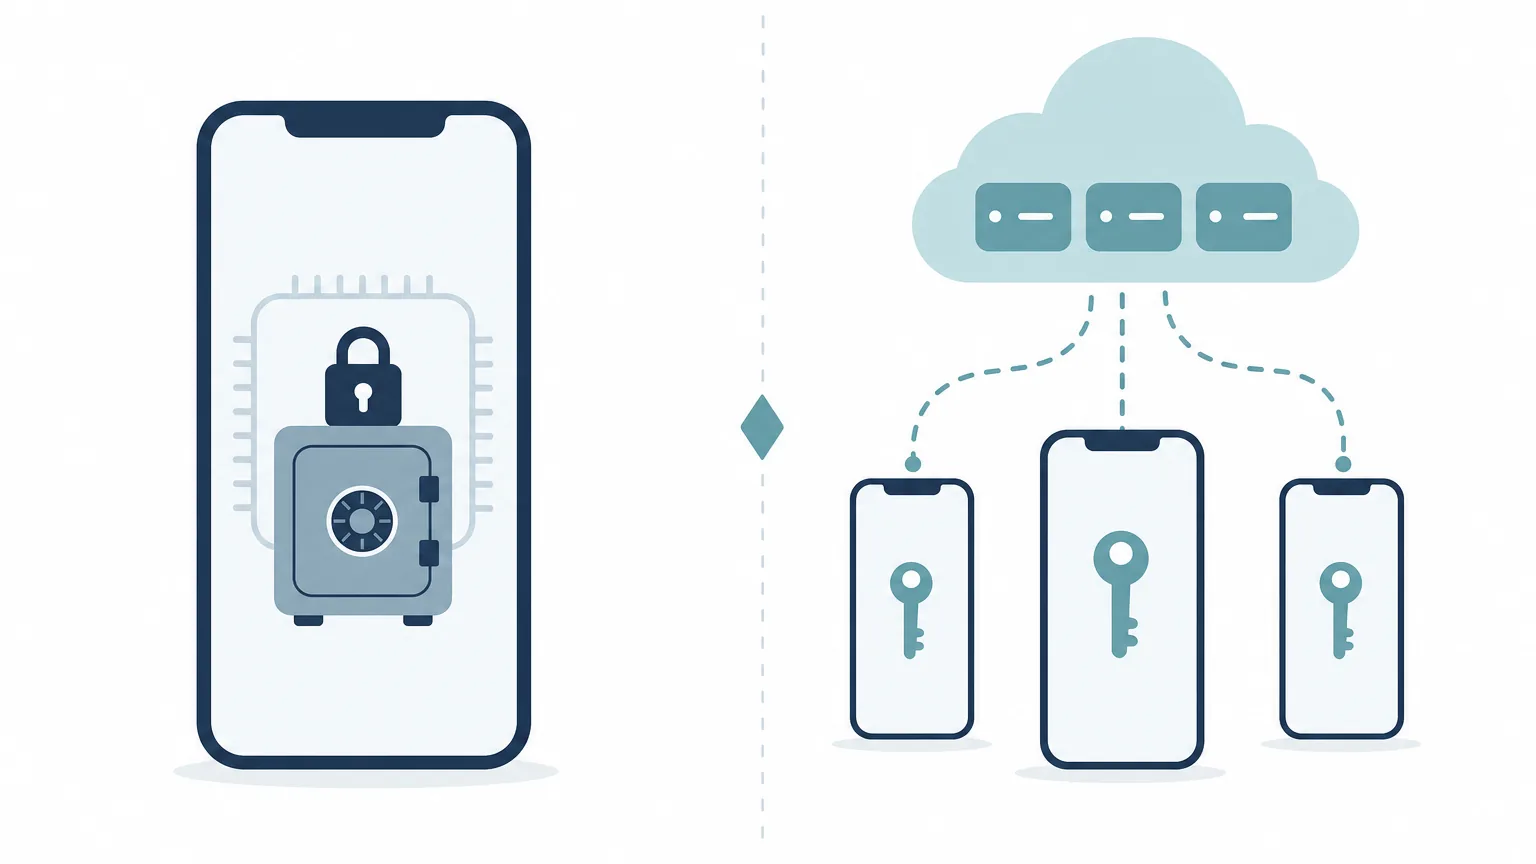
目前主流 TOTP 驗證器主要分為「本地離線型」與「雲端同步型」兩大派系。本地離線型(如 Aegis Authenticator)將密鑰嚴格鎖死於單一裝置本機,安全性極高,但更換手機時必須手動匯出加密檔案;雲端同步型(如新版 Google Authenticator、Microsoft Authenticator)則會將私鑰備份至廠商雲端帳號,便利性極佳,但這意味著雲端主帳號的安全性將直接決定所有二階段驗證密鑰的存亡。使用者應評估自身風險承受度,若啟用雲端同步,必須確保該雲端帳號本身具備最高等級的物理安全金鑰保護。
4. 盤點淘汰過期聯絡方式與電訊門號
許多帳號被鎖定的慘痛案例,源於多年前註冊時填寫的大學校園信箱已被學校收回,或舊的流動電話門號停用後被電信營運商二次配發給新用戶。在開啟雙重驗證前,務必逐一進入「個人檔案與安全性」設定頁面,確認所有綁定的手機號碼、救援電子郵件皆處於自身完全控制之下。
收不到驗證碼與驗證失效時的五級排查與救援指南
當登入介面卡在驗證碼輸入頁面,且多次重試皆未收到通知或提示代碼錯誤時,切忌在短時間內連續狂按「重新發送」,此舉極易觸發平台的頻率限制(Rate Limiting)機制,導致帳號被鎖定 24 小時。請依照以下五個層級逐項進行邏輯排查:
第一級:電信通道、漫遊協議與短訊攔截排查
- 通訊模組重置:開啟「飛航模式」持續 15 秒後關閉,強制手機數據機重新搜尋基站並向核心網發起位置更新(Location Update)。
- 攔截機制審查:檢查 iOS 系統「未知與垃圾訊息」分類,或 Android 系統第三方騷擾防護軟體的「黑名單/騷擾攔截箱」。企業發送的短碼簡訊(Short Code)常因發送頻率過高而遭防毒軟體誤判攔截。
- 跨國漫遊狀態校驗:在海外環境下,短訊接收需依賴 2G/3G/4G/5G 語音信令漫遊通道(Circuit Switched Fallback / IMS)。若使用純數據上網卡(Data-Only SIM),將無法接收任何傳統 SMS 驗證碼;雙卡手機使用者務必確認接收簡訊的預設門號已開啟漫遊並連上當地合作電信商。
- VoWiFi 干擾排除:部分電信營運商的 Wi-Fi 通話功能(VoWiFi)在處理特定企業端短碼短訊時存在路由分發缺陷,可嘗試暫時關閉 Wi-Fi 通話,切回純行動網絡接收。
第二級:備用驗證途徑切換與郵件路由排查
- 啟動備援選單:仔細尋找登入視窗下方字樣微小的「嘗試其他驗證方式」、「使用其他選項」或「無法使用驗證器」連結。主流系統(Google、Microsoft、Apple、GitHub)均支援切換為備用郵件、語音通話語音播報碼或輸入單次備用碼。
- 郵件深度過濾搜尋:若採用電子郵件接收驗證碼,勿僅查看收件匣。必須同步檢查「垃圾郵件(Spam)」、「廣告促銷內容」、「社交社交」分頁,以及個人先前設定的「轉寄與篩選器規則」,確認驗證信未被自動封存或標記為已讀。
第三級:TOTP 時間漂移(Time Drift)與演算法時鐘校準
若輸入驗證器 App 顯示的 6 位數字屢次被系統判定為「代碼無效」,90% 以上的原因是本機系統時鐘與世界標準時間(UTC)脫節。RFC 6238 演算法中,伺服器允許的時間誤差窗口(Tolerance Window)通常僅有 ±1 個步長(即前後 30 秒)。若手機時間快了 40 秒,所產生的代碼在伺服器看來屬於「未來的代碼」而會被直接拒絕。
- 作業系統層級校準:進入手機「設定」>「一般」/「系統」>「日期與時間」,將「自動設定時間」關閉後重新開啟,強制與 NTP(網絡時間協議)伺服器同步。
- App 內建校準(Android):開啟 Google Authenticator,點擊右上角選單 >「設定」>「驗證碼的時間修正」>「立即同步」。
第四級:推播通知授權與作業系統省電策略排查
- 後台活動限制釋放:Android 系統具備嚴苛的「電池最佳化(Doze Mode)」與記憶體清理機制,常將後台運行的驗證器 App(如 Microsoft Authenticator)強制休眠,阻斷推播接收。需進入應用程式資訊,將電池使用設定為「不受限制」。
- 推播連線埠阻擋:若連接至公司、學校或公用 Wi-Fi,其嚴格的防火牆政策可能阻斷了 APNs 使用的 TCP 5223 埠或 FCM 使用的 TCP 5228-5230 埠。可嘗試中斷 Wi-Fi 連線,切換為行動數據網絡進行測試。
第五級:官方帳號人工救援協議(Account Recovery Protocol)
若所有設備、備用碼與第二管道皆已遺失,最終解決途徑為進入官方的人工申訴或機器學習救援流程。為防範黑客偽冒,各大平台在人工救援時均設有嚴格的「冷卻等待期(Cooling-off Period)」(通常為 48 小時至 30 天不等):
- 環境一致性:盡可能在過去常態登入該帳號的「常用裝置(常用筆電/手機)」及「常用網絡環境(家用寬頻 IP)」下提交救援申請,系統會賦予較高的信任權重。
- 核驗資料準備:提前備妥歷史密碼、註冊年月、綁定信用卡的最後四位數字、過往購買訂單編號或受信任好友的聯絡名單,這些資訊是人工審核員核實所有權的關鍵佐證。
進階威脅防禦:阻截針對雙重驗證的攻擊路徑
即便啟用了雙重驗證,並不代表帳號具備絕對的免疫能力。黑客社群近年發展出多種專門繞過或劫持 2FA 的進階攻擊手法,必須在操作意識上建立對應的防禦反射:
1. 中間人即時反向代理釣魚(AiTM Phishing)
傳統釣魚僅複製靜態登入頁面,而現代 AiTM 工具(如 Evilginx、Modlishka)則是充當透明代理。當受害者在釣魚網頁輸入帳號、密碼及 TOTP 驗證碼時,伺服器會即時將這些憑證轉發給真實網站,並在真實網站完成認證後,直接截獲伺服器核發的連線階段 Cookie(Session Cookie)。攻擊者無需破解第二要素,便能直接憑 Cookie 登入帳號。防禦此類攻擊的唯一根本方案,是全面遷移至具備網域綁定機制的 Passkey 或 FIDO2 實體安全金鑰。
2. 推播轟炸與疲勞誘騙(Push Bombing)
若手機在深夜或短時間內突然跳出數十次「是否批准登入」的推播通知,這清晰表明你的靜態帳號與密碼已經外洩,攻擊者正在試圖透過疲勞轟炸誘使你誤觸批准。正確處置流程如下:
- 絕對不要點擊「允許」或輸入配對數字,立即點擊「拒絕」並回報非本人操作。
- 在安全受信任的裝置上,立刻登入該平台更換主密碼。
- 在安全設定中點擊「登出所有現有連線階段(Sign out all sessions)」,撤銷潛在攻擊者的已建立授權。
3. 社交工程客服欺詐(Helpdesk Social Engineering)
攻擊者偽裝成內部 IT 支援人員或官方客服,透過電話或即時通訊軟體聯繫使用者,聲稱「系統偵測到帳號異常,請提供剛剛發送至手機上的 6 位數安全驗證碼以完成身分覆核」。必須銘記:任何正規平台的官方員工或系統管理員,在任何情況下皆絕對不會主動向使用者索取動態驗證碼或一次性備份碼。
常見問題深度解答(FAQ)
Q1:更換新手機時,原本綁定的驗證器 App 應如何安全無縫轉移?
在舊手機清空或轉讓之前,切勿直接刪除舊機上的驗證器。安全轉移的標準步驟如下:
- 若使用支援雲端端對端同步的驗證器(如已啟用雲端備份的 Microsoft/Google Authenticator),在新手機登入相同主帳號即可自動下載密鑰。
- 若使用本地離線型驗證器(如 Aegis、Authy、Bitwarden),在舊機進入「帳戶轉移 / 匯出」功能,生成整合型轉移 QR Code,再由新手機開啟相機掃描匯入。
- 完成轉移後,務必在新手機上隨機挑選 1 至 2 個帳號進行實際登入測試,確認產生的代碼有效無誤後,方可在舊手機上執行原廠重設。
Q2:在搭乘飛機或完全沒有電信訊號的環境下,雙重驗證還能正常運作嗎?
可以。基於 RFC 6238 的 TOTP 驗證器 App 是在手機本機依據時間演算法進行數學運算,運作過程完全不依賴行動網絡、Wi-Fi 或電信基站訊號;此外,事前印製或記錄在實體筆記本上的單次性緊急備份碼(Backup Codes),同樣能在完全離線的極端環境下順利放行登入。
Q3:啟用雙重驗證後,每次在電腦或瀏覽器登入都要輸入一次,是否有兼顧安全與效率的折衷方式?
多數成熟平台均提供「記住此瀏覽器 30 天」或「設定為受信任裝置」的選項。在個人的私人專用電腦上勾選此選項後,伺服器會在瀏覽器端存儲一個高強度的受保護設備 Token,在有效期限內的常態登入將免除二階段驗證。然而,一旦系統偵測到異常地理位置 IP 變更、高風險操作(如修改提款密碼、更換聯絡郵箱)或清除瀏覽器 Cookie 時,仍會強制要求重新進行第二重驗證。
Q4:為什麼許多傳統銀行與金融機構至今仍以簡訊驗證為主,不全面強制更換為驗證器 App?
金融機構的首要考量是大規模客戶群體的覆蓋率與技術門檻。簡訊 OTP 具備「零安裝成本」與「全裝置相容」的特性,能服務不熟悉智慧型手機操作的年長者或非智慧型手機用戶。然而,為彌補簡訊的安全性缺陷,目前多數現代數位銀行與支付平台已逐步在專屬行動銀行 App 中導入「綁定設備推播認證」或「FIDO 生物辨識認證」,簡訊則逐步退居為輔助或開通時的過渡管道。
Q5:Passkey 與傳統 TOTP 驗證器相比,核心優勢究竟體現在哪裡?
主要體現在操作體驗的無縫化與對中間人釣魚攻擊的徹底免疫。TOTP 仍需要使用者肉眼觀察 6 位數字並手動輸入,若使用者被誘騙至高仿釣魚網站,手動輸入的 TOTP 代碼仍會被黑客即時轉發利用;而 Passkey 採用非對稱加密與瀏覽器底層網域強制校驗,使用者僅需透過指紋或臉部辨識授權,無需記憶或輸入任何字串,且在釣魚網站上瀏覽器會直接中斷私鑰簽名,杜絕了憑證被劫持的所有可能。
Q6:如果不小心將儲存 TOTP 的手機遺失,且事前沒有備份代碼,帳號就永遠救不回來了嗎?
不一定,但恢復過程會極為繁瑣。此時必須進入各平台的「帳號救援 / 申訴通道」。各大平台會要求使用者提供高度嚴格的身分證明材料,例如提供政府簽發的身分證件(KYC 核驗)、提供過去該帳號綁定信用卡的刷卡交易紀錄、透過註冊時設定的受信任安全提問,或透過其他已登入該帳號的受信任裝置進行身分核准。審核週期通常需要數天至數週不等。
資安權威標準與技術文獻參考:Microsoft 雙步驟驗證安全性架構、IETF RFC 6238(TOTP 基於時間之動態密碼標準規範)、NIST SP 800-63B 數位身分指南(數位身分認證與生命週期管理)、美國 CISA 網路安全審查委員會(CSRB)針對 LAPSUS$ 與推播疲勞攻擊審查報告、Google 帳戶安全救援指南、FIDO Alliance WebAuthn / Passkeys 規範標準。
各服務供應商之使用者介面配置、救援審核週期、演算法支援度及具體功能名稱,請以各平台當前官方發布之最新安全指南與技術文件為準。



评论 (0)